



Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

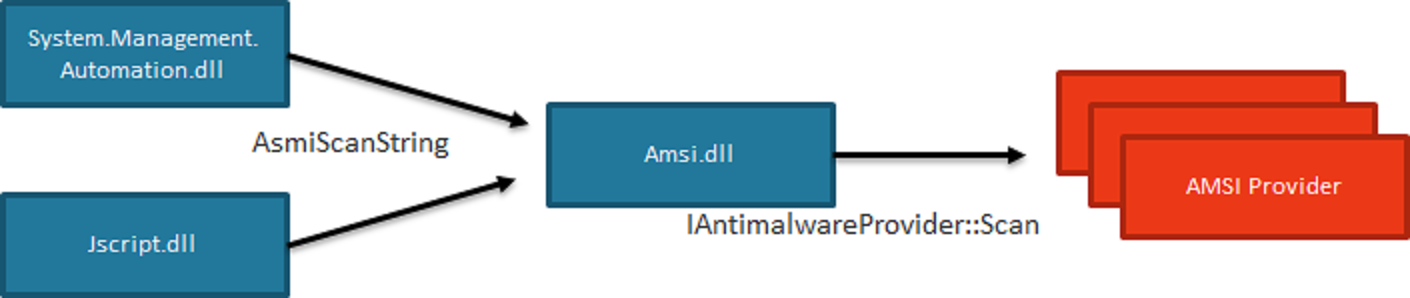
Появившийся в Windows 10 инструмент Anti-Malware Scan Interface (AMSI), выступающий в качестве слоя защиты, связывающего приложения и антивирусы, затрагивает недостаток безопасности, связанный с тем, как обрабатываются данные после нулевого символа.

AMSI представляет собой механизм, обеспечивающий защиту от вредоносных программ, которые не могут детектировать стандартные антивирусные решения. К таким угрозам относятся, например, скрипты PowerShell, выполняемые через обычные программы.

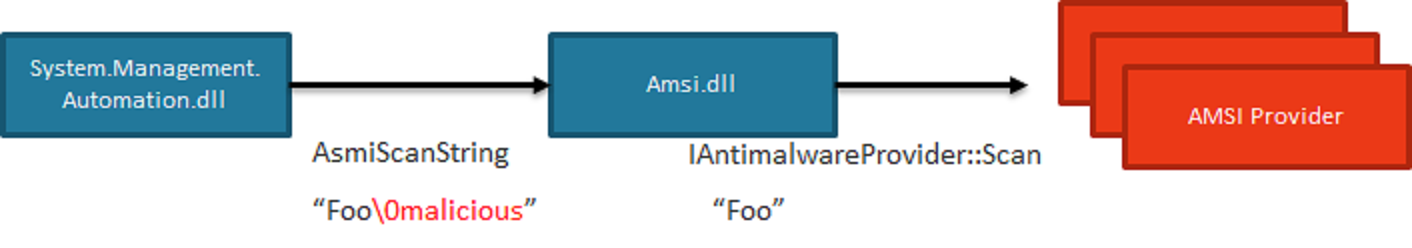
Как пишет обнаруживший баг эксперт Сатоши Танда, ошибка позволяет обойти сканирование файла AMSI, так как оно прерывается, наткнувшись на нулевой символ. Вся информация, расположенная после нулевого символа, просто не обрабатывается Anti-Malware Scan Interface.

Следовательно, все, что потребуется от злоумышленника — добавить перед вредоносным кодом нулевой символ, который поможет обойти защитный механизм AMSI.

Эксперт опубликовал различные примеры реализации такого обхода AMSI, среди них запуск вредоносного PowerShell.

На прошлой неделе Microsoft выпустила патч, устраняющий эту проблему безопасности, Танда рекомендует всем установить его как можно скорее.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru