



Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

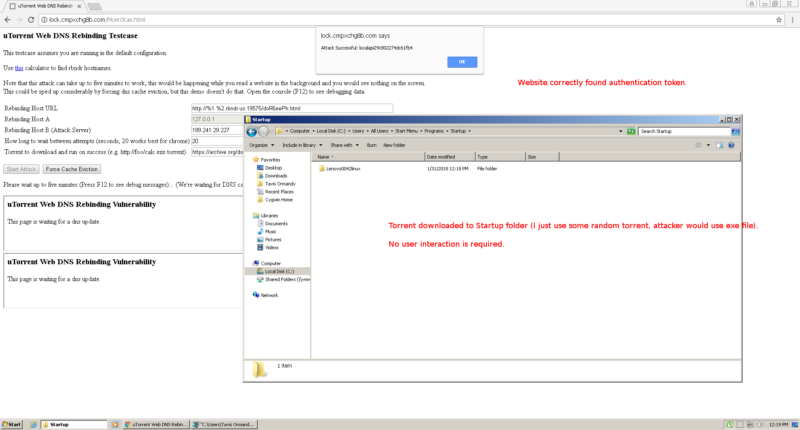
Известный эксперт Google в области безопасности Тэвис Орманди обнародовал сведения об уязвимости в популярном торрент-клиенте uTorrent. По словам специалиста, эта брешь позволяет удаленно управлять файлами на компьютере и просматривать историю загрузок.

Для эксплуатации уязвимости злоумышленнику достаточно заманить пользователя на вредоносный сайт, что позволит контролировать клиент uTorrent, как десктопную, так и веб-версию. Наибольшую угрозу, по мнению исследователя, представляет возможность загрузки вредоносной программы в папку автозагрузки Windows.

Также с помощью этой бреши можно получить доступ к загруженным файлам и просматривать историю загрузок.

Дэйв Рис (Dave Rees), разработчик uTorrent, сообщил, что уязвимость устранена в бета-релизе десктопного приложения uTorrent для Windows, однако пользователи еще не получили соответствующего патча.

Исправленную версию клиента можно загрузить по этой ссылке, разработчики обещают, что в ближайшие дни она будет доставлена пользователям. Также во вторник господин Рис заявил, что и в веб-версии uTorrent устранен этот недостаток безопасности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru