



Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступной группе удалось заработать более $3 миллионов благодаря взлому серверов Jenkins и последующей установке вредоносной программы, добывающей криптовалюту Monero. Jenkins пользуется большой популярностью как у независимых разработчиков, так и у крупных предприятий, так как позволяет запускать автоматизированные тесты и выполнять различные операции на основе результатов тестирования, включая развертывание нового кода на рабочих серверах.

Команда Check Point в пятницу сообщила, что ей удалось обнаружить след крупной киберпреступной операции, нацеленной на серверы Jenkins. Атакующие использовали брешь, известную под идентификатором CVE-2017-1000353, которая присутствует в десериализации Jenkins Java.

Эта уязвимость позволяет злоумышленникам запускать вредоносный код удаленно, без предварительной проверки подлинности. Специалисты уточняют, что киберпреступники использовали этот баг для загрузки и установки майнера Monero (minerxmr.exe).

Майнер загружался с IP-адреса, расположенного в Китае и принадлежащего правительственной сети Хуайаня. На данный момент неясно, является ли этот сервер сервером злоумышленника, либо же это скомпрометированный сервер, который киберпреступники используют в своих целях.

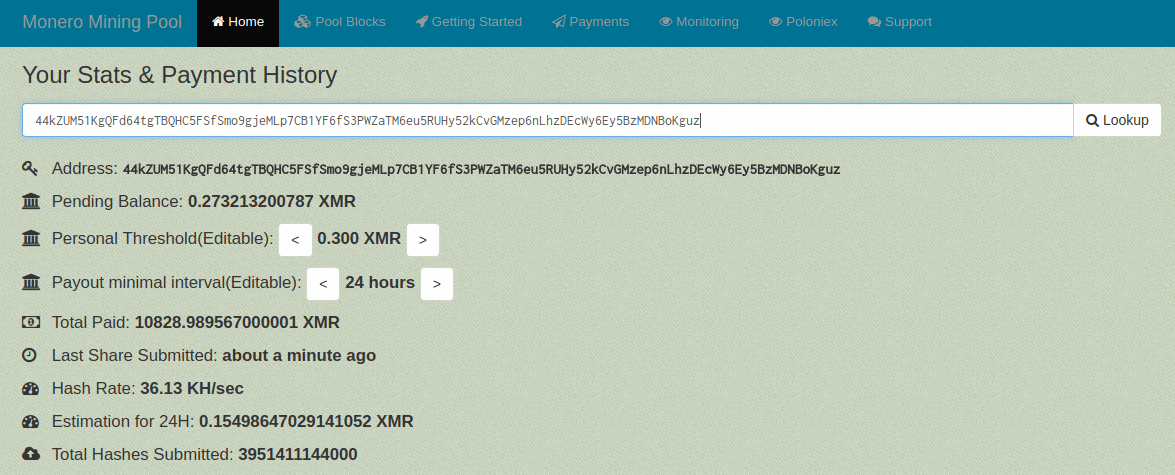
Операция добычи криптовалюты продолжалась несколько месяцев, что позволило атакующим добыть более 10 800 Monero, что эквивалентно более $3,4 миллионам.

Исследователи отметили, что злоумышленники скомпрометировали в основном инсталляции Jenkins, работающие в операционных системах Windows.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru