



Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Спамеры используют новый метод заражения пользователей вредоносными программами, суть его заключается в использовании документов Word, а особенность в том, что он не требует активации пользователем макросов.

Обнаружившие этот метод исследователи Trustwave SpiderLabs утверждают, что в настоящее время он активно эксплуатируется злоумышленниками в реальных атаках. Вредоносная программа, используемая киберпреступниками в этой кампании, похищает пароли пользователей.

На данный момент, по словам экспертов, только одна киберпреступная группа атакует пользователей таким образом, однако нет никаких сомнений в том, что скоро этот опыт будет перенят другими.

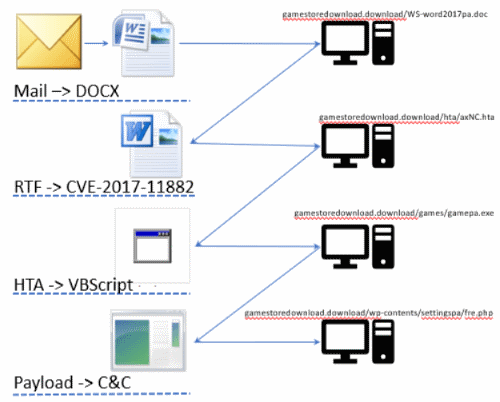
Фактическая цепочка заражения опирается на DOCX, RTF, HTA, VBScript и PowerShell:

  • Жертве приходит спам-письмо с прикрепленным файлом DOCX.
  • Жертва загружает и открывает файл DOCX.
  • Файл DOCX содержит встроенный OLE-объект.
  • Загрузка объектов OLE и открытие файла RTF (замаскированного под DOC).
  • В файле DOC используется уязвимость редактора Office Equation Editor (CVE-2017-11882).
  • Эксплойт запускает командную строку MSHTA.
  • Командная строка MSHTA загружает и запускает HTA-файл.
  • HTA-файл содержит VBScript, который распаковывает скрипт PowerShell.
  • Сценарий PowerShell загружает и устанавливает сам вредонос, похищающий пароли.
  • Вредоносная программа извлекает пароли из браузеров, почтовых и FTP-клиентов.
  • Вредоносная программа загружает данные на удаленный сервер.

Самый логичный способ избежать подобного заражения — обновить Windows и Office. Напомним, что в январе Microsoft смягчила воздействие бреши в Office Equation Editor.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru