



Благодаря фишингу в Google AdWords преступники заработали $50 млн

Благодаря фишингу в Google AdWords преступники заработали $50 млн

Благодаря фишингу в Google AdWords преступники заработали $50 млн

Эксперты компании Cisco в своем блоге опубликовали информацию об обнаруженной ими фишинговой схеме, в рамках которой злоумышленники подделывали популярный сайт, предоставляющий услуги хранения криптовалюты, Blockchain.info.

Специалисты назвали данную вредоносную кампанию Coinhoarder, как оказалось, они наблюдают за ней уже полгода. Как предполагают исследователи, благодаря этой схеме киберпреступникам удалось похитить около 50 миллионов долларов  цифровых валютах.

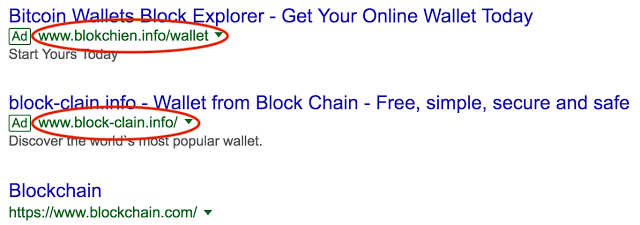
Как утверждает в сообщении команда Cisco, злоумышленники выкупали рекламу Google AdWords для того, чтобы новые жертвы попадались на их поддельные сайты. Имена вредоносных доменов были максимально приближены к оригинальному легитимному сайту — block-clain.info или blockchien.info. Это старый прием, который полагается на невнимательность пользователя.

После создания похожих доменов киберпреступникам оставалось только воспользоваться сервисом Google AdWords для формирования необходимой поисковой выдачи.

Cisco полагает, что киберпреступная группа действует уже около трех лет.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru