



Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Киберпреступники, имея в наличии деструктивные вредоносные программы, скомпрометировали главного поставщика провайдера зимних Олимпийских игр за несколько месяцев до широкомасштабной кибератаки, произошедшей на прошлой неделе.

По предоставленной CyberScoop информации, стоящие за недавней атакой на серверы Олимпиады лица ранее вторглись в системы, принадлежащие провайдеру Atos, который обеспечивает хостинг инфраструктуры для Игр.

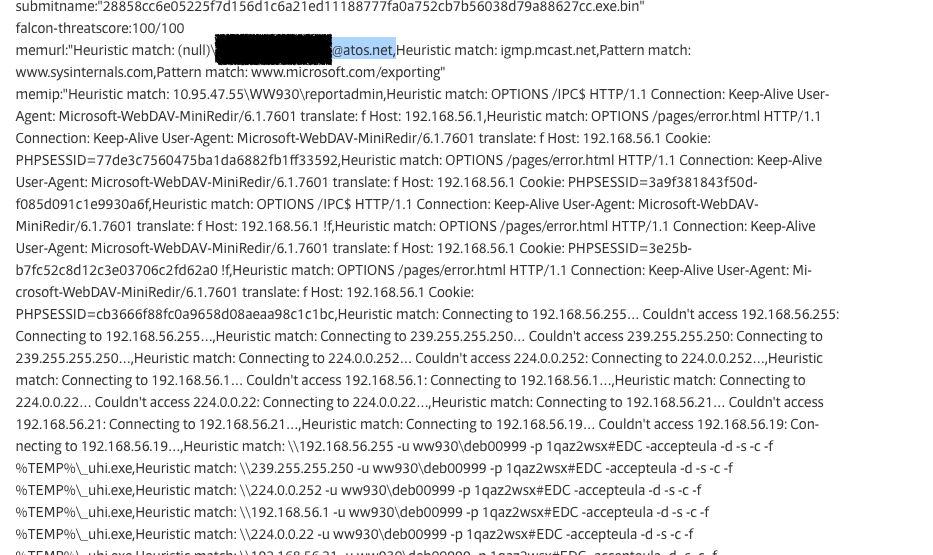
Эту информацию удалось получить благодаря опубликованным в репозитории VirusTotal данным. Изучив образцы вредоносной программы, которую использовали злоумышленники, можно сделать вывод, что группа киберпреступников имела доступ к системам Atos с декабря.

Одни из самых ранних образцов были загружены на VirusTotal пользователями из Франции, где располагается штаб-квартира Atos, а также из Румынии, где работают некоторые сотрудники группы безопасности Atos.

CyberScoop предполагает, что киберпреступники, участвовавшие в атаке на серверы Игр 9 февраля, заранее подготовили для себя почву, проведя «обширную операцию по кибершпионажу». Представители Atos подтвердили, что расследование данного инцидента продолжается.

Эксперты обращают внимание на часть кода вредоносной программы, где можно обнаружить такие детали, как похищенные имена пользователей, пароли, личные адреса электронной почты, конфиденциальные внутренние имена доменов и другие сведения о конфигурации сети. Кроме этого, код раскрывает цель киберпреступников.

Также было опубликовано видео, в котором отражена схема атаки на Олимпийские Игры 2018.

Напомним, что именно этим злоумышленники атаковали церемонию открытия Олимпийских игр с помощью вредоносной программы Olympic Destroyer.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru