



СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

New York Times и The Intercept заподозрили, что официальный Twitter-аккаунт АНБ передавал скрытые послания россиянам.

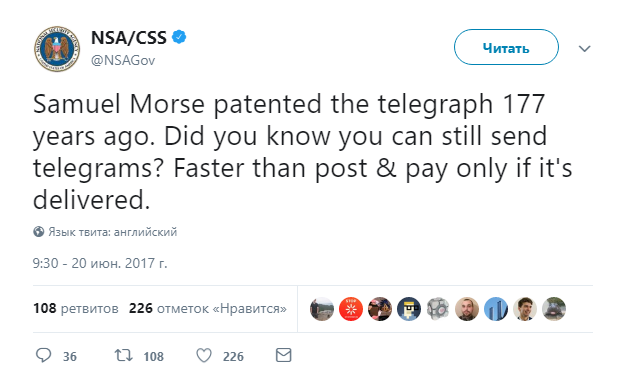
20 июня 2017 года официальная учетная запись Агентства национальной безопасности США (АНБ) в Twitter опубликовала твит следующего содержания:

«Сэмюэль Морзе запатентовал телеграф 177 лет назад. А знаете ли вы, что до сих пор можете отправлять телеграммы? Быстрее чем Post&Pay, при условии доставки».

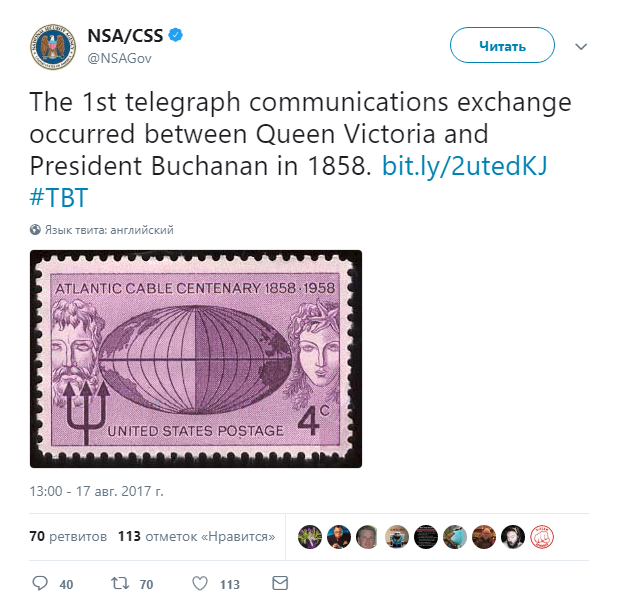
17 августа того же года в одном из очередных твитов всплыла та же тема:

«Первый обмен телеграммами произошел между королевой Викторией и президентом Бьюкененом в 1858 году», (речь идет об обмене поздравительными телеграммами 16 августа 1858 — прим. редакции).

На тот момент на эти твиты ответило довольно ограниченное количество людей. Однако в прошлые выходные на эти публикации обратили внимание New York Times и The Intercept.

«Несмотря на то, что твиты выглядели довольно безобидно, они представляли собой послание россиянам», — утверждает The Intercept.

Предполагается, что площадка Twitter была использована для переговоров с русскими относительно продажи украденного в 2016 году группой Shadow Brokers кибероружия. Напомним, что эти инструменты были использованы злоумышленниками в атаках вымогателя WannaCry, о которых стало известно в мае прошлого года.

Рассуждая о том, почему АНБ выбрало такой странный метод коммуникации, специалисты выделяют несколько моментов. Во-первых, учетная запись Twitter верифицирована, что является неоспоримым доказательством того, что за твитами стоят официальные представители агентства.

Во-вторых, что является менее очевидной причиной, это хороший способ затеряться в общем информационном поле, ибо общение с помощью системы личных сообщений (direct messages, DM) помогло бы задокументировать очевидную связь между определенными учетными записями Twitter.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru