



СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

New York Times и The Intercept заподозрили, что официальный Twitter-аккаунт АНБ передавал скрытые послания россиянам.

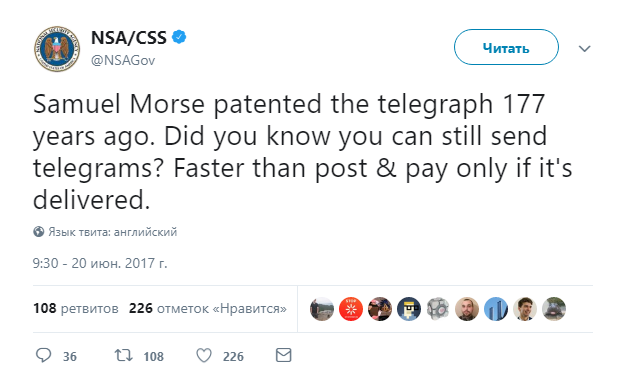
20 июня 2017 года официальная учетная запись Агентства национальной безопасности США (АНБ) в Twitter опубликовала твит следующего содержания:

«Сэмюэль Морзе запатентовал телеграф 177 лет назад. А знаете ли вы, что до сих пор можете отправлять телеграммы? Быстрее чем Post&Pay, при условии доставки».

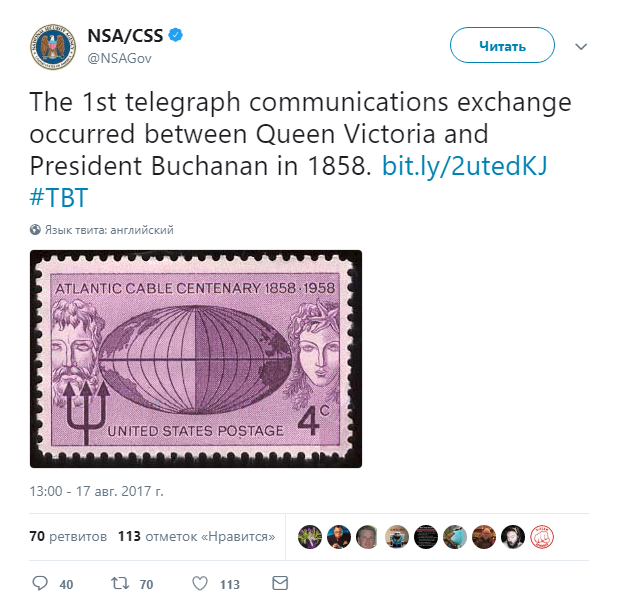
17 августа того же года в одном из очередных твитов всплыла та же тема:

«Первый обмен телеграммами произошел между королевой Викторией и президентом Бьюкененом в 1858 году», (речь идет об обмене поздравительными телеграммами 16 августа 1858 — прим. редакции).

На тот момент на эти твиты ответило довольно ограниченное количество людей. Однако в прошлые выходные на эти публикации обратили внимание New York Times и The Intercept.

«Несмотря на то, что твиты выглядели довольно безобидно, они представляли собой послание россиянам», — утверждает The Intercept.

Предполагается, что площадка Twitter была использована для переговоров с русскими относительно продажи украденного в 2016 году группой Shadow Brokers кибероружия. Напомним, что эти инструменты были использованы злоумышленниками в атаках вымогателя WannaCry, о которых стало известно в мае прошлого года.

Рассуждая о том, почему АНБ выбрало такой странный метод коммуникации, специалисты выделяют несколько моментов. Во-первых, учетная запись Twitter верифицирована, что является неоспоримым доказательством того, что за твитами стоят официальные представители агентства.

Во-вторых, что является менее очевидной причиной, это хороший способ затеряться в общем информационном поле, ибо общение с помощью системы личных сообщений (direct messages, DM) помогло бы задокументировать очевидную связь между определенными учетными записями Twitter.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru