



В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

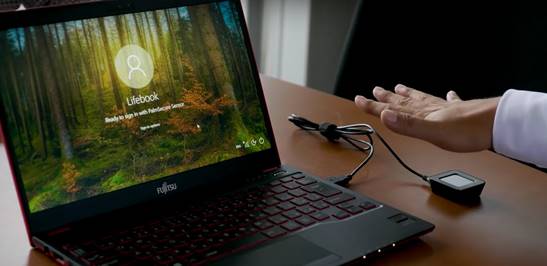
Microsoft и Fujitsu договорились о сотрудничестве для обеспечения повышенной безопасности устройств на рабочих местах. Fujitsu совместно с Microsoft создает цифровые устройства на базе Windows 10 Pro с возможностью биометрической аутентификации по рисунку кровеносных сосудов ладони в Windows Hello.

Технология авторизации по сосудистому рисунку способна обеспечивать повышенную защиту от атак, связанных с несанкционированным доступом к устройствам, что в особенности актуально для сотрудников, работающих удаленно. По данным службы Microsoft Advanced Threat Analytics, более 60% атак основаны на компрометации учетных данных пользователей[1]. Система Windows Hello с возможностью авторизации по отпечатку пальца и распознаванию лица специально была разработана для решения этой актуальной проблемы. Теперь в нее также включена технология распознавания рисунка кровеносных сосудов ладони Fujitsu PalmSecure для обеспечения еще более надежной защиты устройств и данных.

Для авторизации в устройство с помощью PalmSecure необходимо поднести ладонь над специальным сканером. Технология мгновенно распознает сосудистый рисунок и осуществляет вход в учетную запись. Подобные сканеры используются в ПК Fujitsu с Windows 10 Pro.

Ознакомиться с демонстрацией возможностей технологии можно в видео ниже.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru