



Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

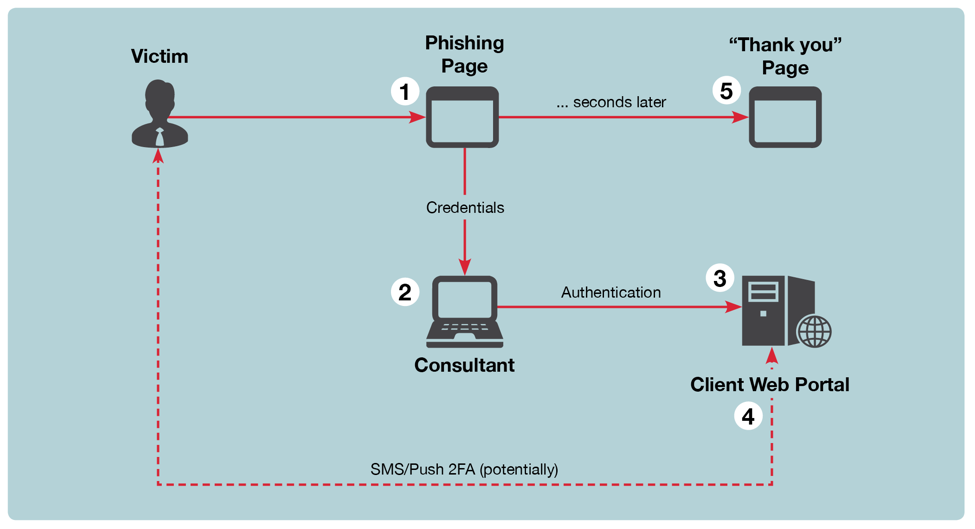
Команда FireEye разработала инструмент под названием ReelPhish, упрощающий технику фишинга в реальном времени. Инструмент способен управлять веб-браузером атакующего, перемещаясь по указанным веб-страницам, взаимодействуя с объектами HTML и собирая содержимое.

Основной компонент фишингового инструмента предназначен для работы в системе злоумышленника, он состоит из скрипта Python, который фиксирует данные с фишингового сайта злоумышленника и управляет локально установленным веб-браузером с использованием среды Selenium.

Второй компонент ReelPhish располагаются на самом фишинговом сайте. Код, встроенный в сайт, отправляет данные, например, полученное имя пользователя и пароль, инструменту, запущенному на машине злоумышленника.

Как только инструмент получает информацию, он использует Selenium для запуска браузера и аутентификации на легитимном веб-сайте. Вся связь между фишинговым веб-сервером и системой злоумышленника выполняется по зашифрованному протоколу SSH.

«Жертвы отслеживаются с помощью сеанс-токенов, которые включены во все сообщения между фишинговым сайтом и ReelPhish. Этот токен позволяет инструменту поддерживать состояния для рабочих процессов аутентификации, которые связаны с несколькими страницами и уникальными задачами на них. Поскольку ReelPhish осведомлен о состоянии, он может отправлять информацию от атакуемого пользователя на легитимный портал и наоборот», — пишут разработчики FireEye.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru