



Intel выпустила новые Spectre-патчи, пока только для чипов Skylake

Intel выпустила новые Spectre-патчи, пока только для чипов Skylake

Intel выпустила новые Spectre-патчи, пока только для чипов Skylake

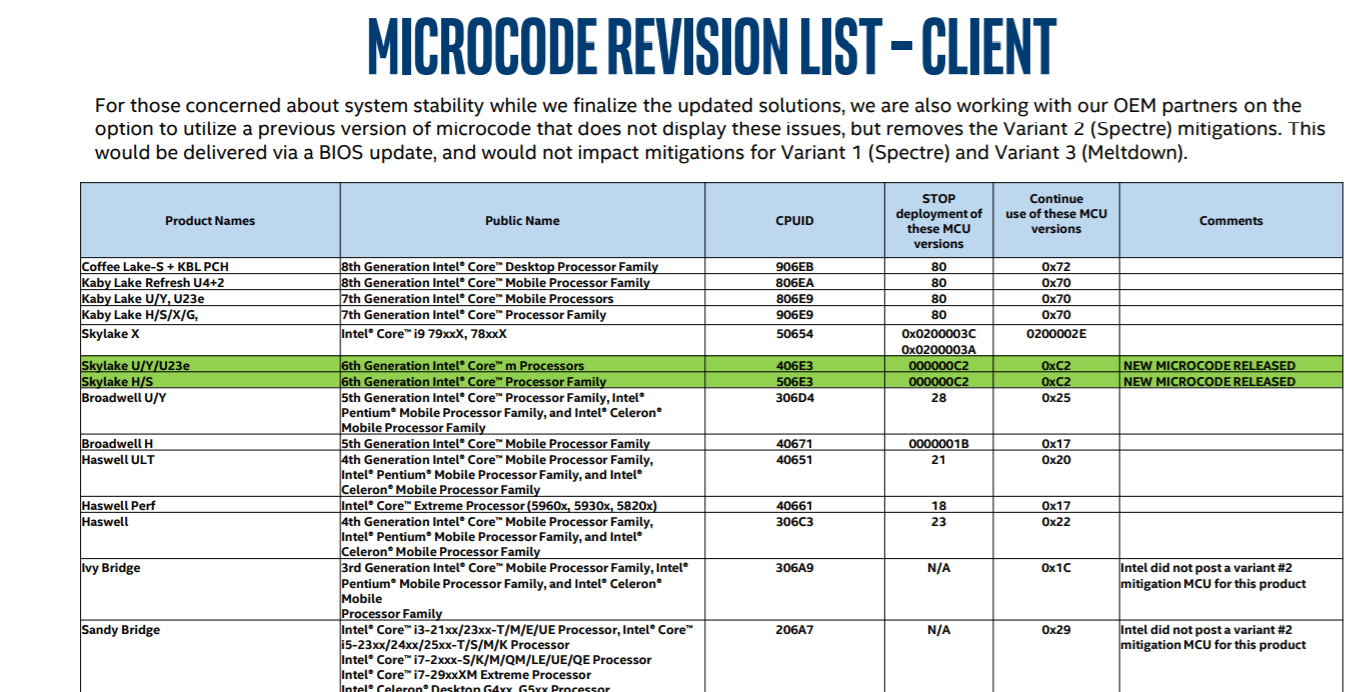
Intel выпустила новые обновления безопасности для процессоров Skylake. Эти обновления призваны устранить уязвимость Spectre. Патчи для других платформ ожидаются в ближайшее время.

Напомним, что Spectre в начале года создала бум наравне с другой уязвимостью Meltdown.

Это уж далеко не первая попытка полностью исправить вышеперечисленные бреши в безопасности, на сей раз, похоже, Intel поняла, в чем именно была проблема.

«Для тех, кто обеспокоен стабильностью системы, сообщаем, что мы работаем с нашими OEM-партнерами над версией, где эти проблемы устранены. Она должна прийти через обновление BIOS», — пишет Intel.

Проблемы, на которые жаловались пользователи (например, частые перезагрузки) были связаны с исправлением Spectre, они затронули практически любую платформу, включая системы, работающие на процессорах Ivy Bridge-, Sandy Bridge-, Skylake-.

Напомним, что не так давно Линус Торвальдс раскритиковал Intel, назвав патчи для уязвимостей Meltdown/Specter «полнейшим мусором», а самих разработчиков не вполне вменяемыми.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru