



Telegram представил виджет для авторизации на сайтах

Telegram представил виджет для авторизации на сайтах

Telegram представил виджет для авторизации на сайтах

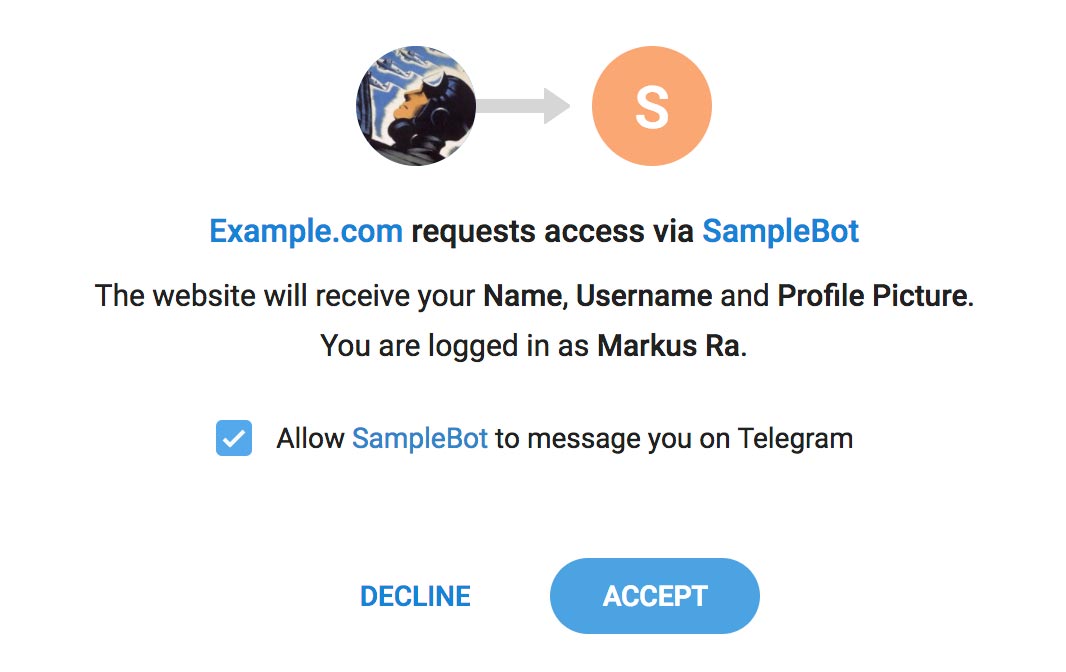
Разработчики мессенджера Telegram объявили о создании виджета, позволяющего авторизовываться на сайтах с помощью мессенджера. Виджет получить название Telegram Login.

Все, что должен сделать владелец сайта, который хочет реализовать у себя эту функцию — добавить код виджета на свой сайт. Как пишут разработчики в своем блоге, в процессе первой попытки авторизации на конкретном сайте, пользователю потребуется ввести номер своего телефона, а также код подтверждения, который придет ему в сообщении.

Согласно опубликованной информации, сайт, на котором пользователь авторизуется с помощью мессенджера, будет знать имя пользователя, логин в Telegram, а также фотографию профиля. Однако номер телефона останется скрытым.

Преимущества почувствуют также и владельцы сайтов — появится возможность отправлять пользователям запросы на отправку сообщений в Telegram. Это можно будет реализовать при помощи ботов, что существенно поможет бизнесу.

Ранее мы писали, что пользователи Telegram хотят подать в суд на ФСБ.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru