



Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Исследователь Кирк МакЭлхерн (Kirk McElhearn), пользующийся услугами хостинга NameCheap, обнаружил в сервисе уязвимость, позволяющую неавторизованным пользователям создавать поддомены.

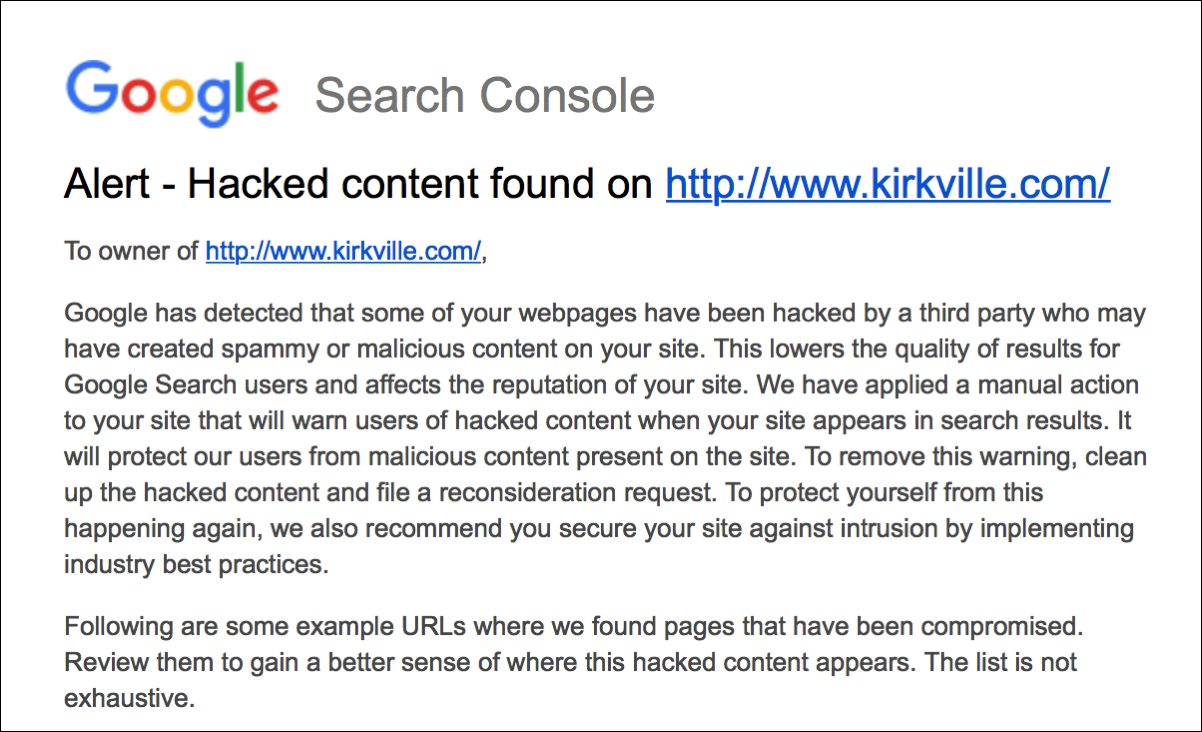
«Используя Google Analytics для отслеживания трафика, я обнаружил в своей почте письмо, предупреждающее о потенциально вредоносном контенте, обнаруженном на моих сайтах. В электронном письме было три примера таких страниц, каждый такой URL заканчивался моим доменным именем, kirkville.com, но начинался с поддомена», — пишет эксперт.

Первым делом МакЭлхерн вошел в Cpanel, чтобы проверить наличие странных поддоменов. В панели исследователь не обнаружил никаких «левых» поддоменов, также там не было поддоменов, о которых предупреждал Google.

«Затем я связался с поддержкой NameCheap, мне объяснили, что проблема была вызвана неправильной конфигурацией name-сервер. Также сказали, что учетная запись, судя по всему, не скомпрометирована», — продолжает МакЭлхерн.

Согласно эксперту, благодаря этой неправильной конфигурации NameCheap пользователи могли создавать поддомены в любой учетной записи, которая также размещалась в NameCheap. Исследователь считает это серьезным нарушением безопасности, утверждая, что с помощью этого бага можно осуществить различные вредоносные действия.

Например, скопировав дизайн оригинального сайта, можно сделать хорошую фишинговую копию и обманывать пользователей.

Результатом общения с поддержкой NameCheap стало выпущенное разработчиками исправление. Также они отметили, что баг повлиял на «небольшую группу лиц», а учетные записи находятся в полной безопасности.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru