



Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Баг хостера NameCheap позволяет неавторизованно создавать поддомены

Исследователь Кирк МакЭлхерн (Kirk McElhearn), пользующийся услугами хостинга NameCheap, обнаружил в сервисе уязвимость, позволяющую неавторизованным пользователям создавать поддомены.

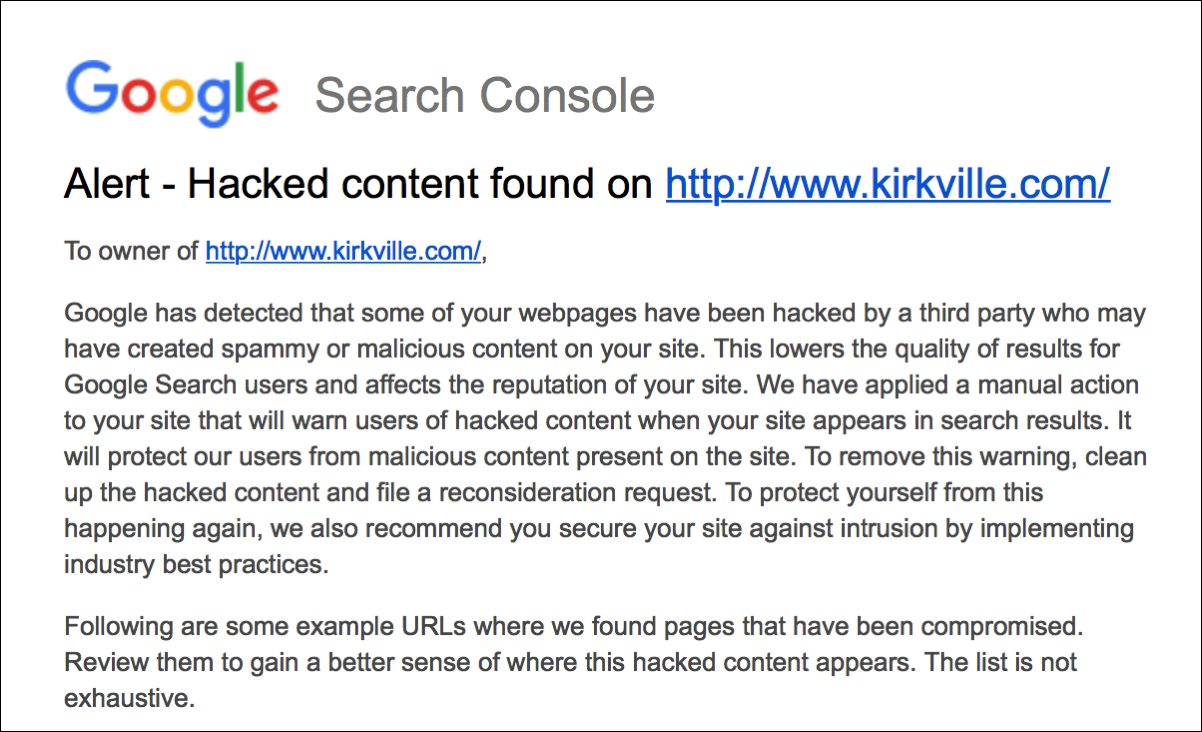
«Используя Google Analytics для отслеживания трафика, я обнаружил в своей почте письмо, предупреждающее о потенциально вредоносном контенте, обнаруженном на моих сайтах. В электронном письме было три примера таких страниц, каждый такой URL заканчивался моим доменным именем, kirkville.com, но начинался с поддомена», — пишет эксперт.

Первым делом МакЭлхерн вошел в Cpanel, чтобы проверить наличие странных поддоменов. В панели исследователь не обнаружил никаких «левых» поддоменов, также там не было поддоменов, о которых предупреждал Google.

«Затем я связался с поддержкой NameCheap, мне объяснили, что проблема была вызвана неправильной конфигурацией name-сервер. Также сказали, что учетная запись, судя по всему, не скомпрометирована», — продолжает МакЭлхерн.

Согласно эксперту, благодаря этой неправильной конфигурации NameCheap пользователи могли создавать поддомены в любой учетной записи, которая также размещалась в NameCheap. Исследователь считает это серьезным нарушением безопасности, утверждая, что с помощью этого бага можно осуществить различные вредоносные действия.

Например, скопировав дизайн оригинального сайта, можно сделать хорошую фишинговую копию и обманывать пользователей.

Результатом общения с поддержкой NameCheap стало выпущенное разработчиками исправление. Также они отметили, что баг повлиял на «небольшую группу лиц», а учетные записи находятся в полной безопасности.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru