



Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

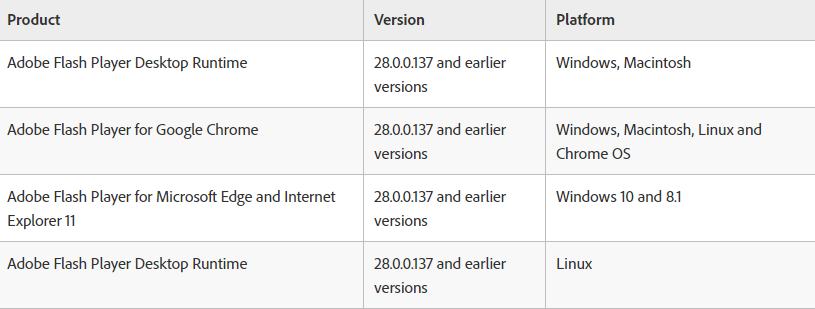
Киберпреступники активно эксплуатируют 0-day уязвимость в Adobe Flash, об этом сообщают исследователи компании KR-CERT, специализирующийся на кибербезопасности. По словам экспертов, воздействию бреши подвержены все версии Flash Player.

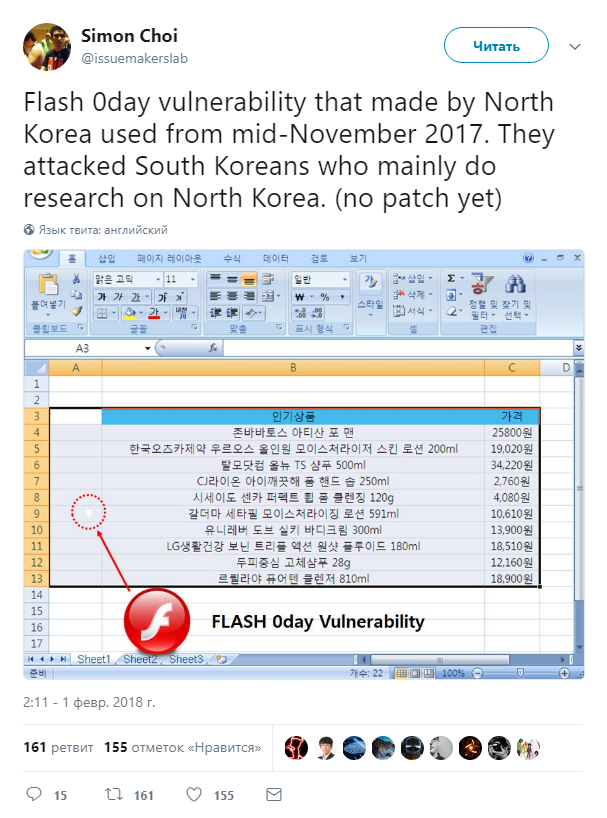
Как пишут исследователи, киберпреступники из КНДР эксплуатируют эту уязвимость в реальных атаках на южнокорейских пользователей. Причем, как утверждает директор южнокорейской infosec-компании Симон Чой, о существовании этой бреши злоумышленникам известно с ноября прошлого года.

Об этом господин Чой сообщает в Twitter:

В свою очередь, Adobe опубликовала описание этой проблемы, получившей идентификатор CVE-2018-4878. Компания сообщает, что благодаря этой дыре в безопасности злоумышленник может удалено выполнить код. Эта проблема затрагивает как Windows, так и macOS и Linux.

Эксперты уточняют, то заражение пользователей с помощью этой уязвимости происходит через вредоносные документы Office, которые отправляются пользователям по электронной почте. Кроме того, заразиться также можно на вредоносном сайте.

Adobe пообещала устранить эту уязвимость 5 февраля, когда выйдет очередной набор патчей.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru