



Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

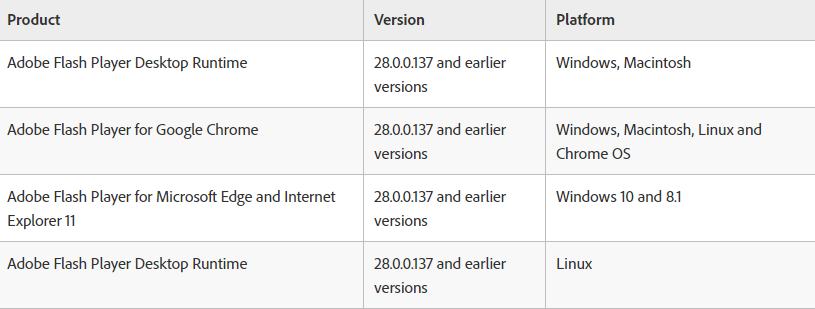
Киберпреступники активно эксплуатируют 0-day уязвимость в Adobe Flash, об этом сообщают исследователи компании KR-CERT, специализирующийся на кибербезопасности. По словам экспертов, воздействию бреши подвержены все версии Flash Player.

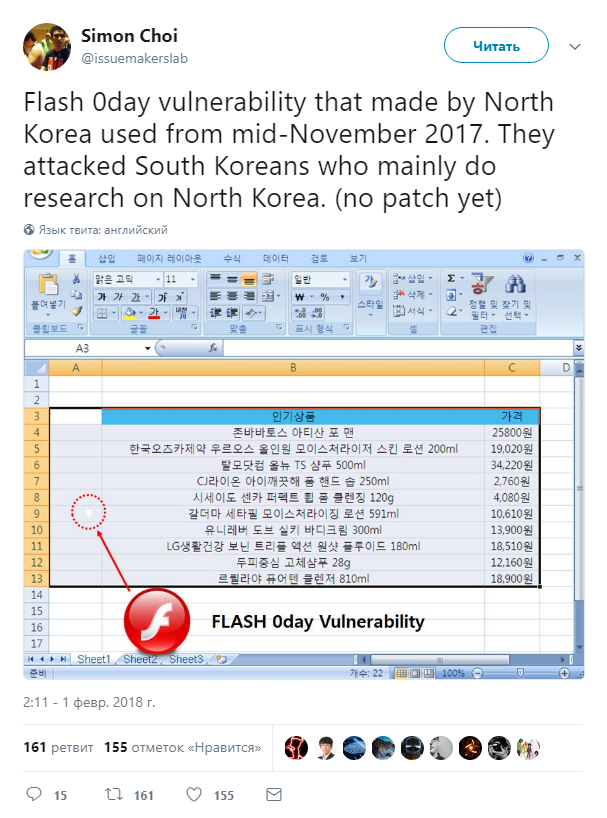
Как пишут исследователи, киберпреступники из КНДР эксплуатируют эту уязвимость в реальных атаках на южнокорейских пользователей. Причем, как утверждает директор южнокорейской infosec-компании Симон Чой, о существовании этой бреши злоумышленникам известно с ноября прошлого года.

Об этом господин Чой сообщает в Twitter:

В свою очередь, Adobe опубликовала описание этой проблемы, получившей идентификатор CVE-2018-4878. Компания сообщает, что благодаря этой дыре в безопасности злоумышленник может удалено выполнить код. Эта проблема затрагивает как Windows, так и macOS и Linux.

Эксперты уточняют, то заражение пользователей с помощью этой уязвимости происходит через вредоносные документы Office, которые отправляются пользователям по электронной почте. Кроме того, заразиться также можно на вредоносном сайте.

Adobe пообещала устранить эту уязвимость 5 февраля, когда выйдет очередной набор патчей.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru