



Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники активно эксплуатируют 0-day уязвимость в Adobe Flash, об этом сообщают исследователи компании KR-CERT, специализирующийся на кибербезопасности. По словам экспертов, воздействию бреши подвержены все версии Flash Player.

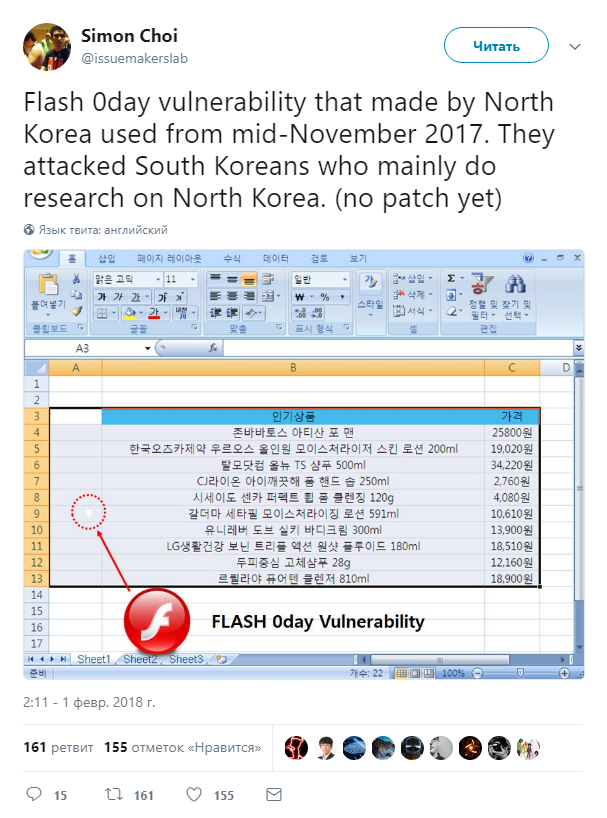
Как пишут исследователи, киберпреступники из КНДР эксплуатируют эту уязвимость в реальных атаках на южнокорейских пользователей. Причем, как утверждает директор южнокорейской infosec-компании Симон Чой, о существовании этой бреши злоумышленникам известно с ноября прошлого года.

Об этом господин Чой сообщает в Twitter:

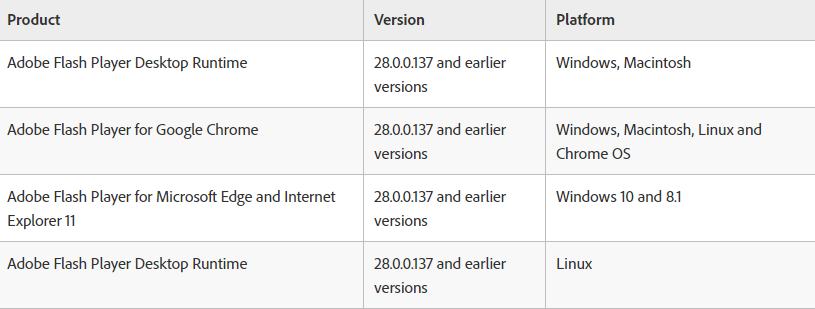
В свою очередь, Adobe опубликовала описание этой проблемы, получившей идентификатор CVE-2018-4878. Компания сообщает, что благодаря этой дыре в безопасности злоумышленник может удалено выполнить код. Эта проблема затрагивает как Windows, так и macOS и Linux.

Эксперты уточняют, то заражение пользователей с помощью этой уязвимости происходит через вредоносные документы Office, которые отправляются пользователям по электронной почте. Кроме того, заразиться также можно на вредоносном сайте.

Adobe пообещала устранить эту уязвимость 5 февраля, когда выйдет очередной набор патчей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru