



Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Исследователи обнаружили уязвимость в оборудовании АЗС, позволившую им отключить топливные насосы, перехватить платежи с помощью, а также украсть номера карт.

Брешь была открыта Идо Наором, старшим исследователем безопасности в «Лаборатории Касперского», и Амихайем Нейдерманом, бывшим сотрудником Azimuth. По словам этих двух специалистов, данная уязвимость позволяет также изменить цены и даже украсть бензин.

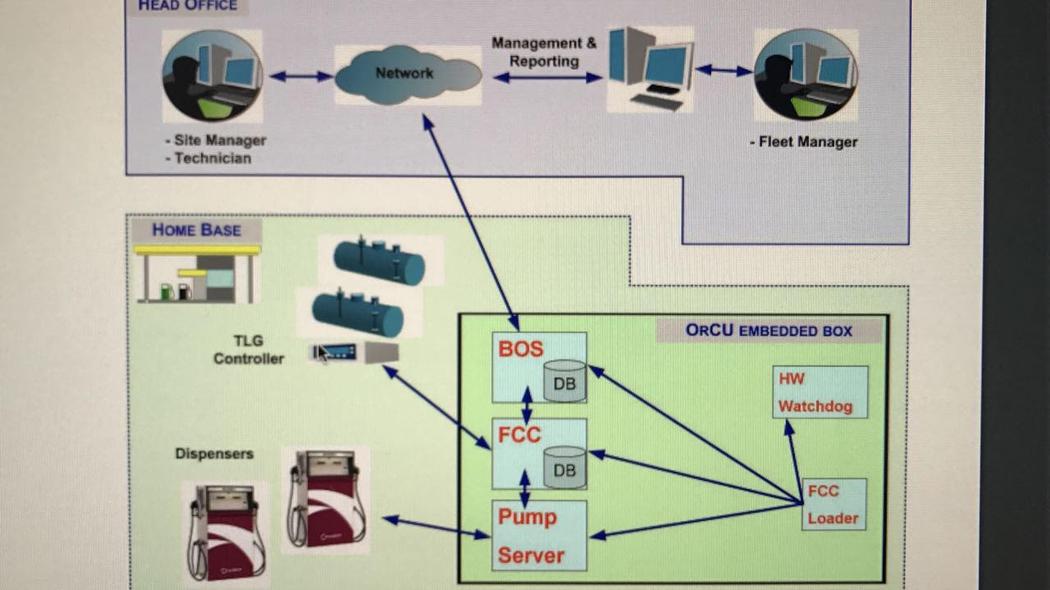
Проблема кроется в системе, принадлежащей израильской компании Orpak Systems, которая разрабатывает программное обеспечение для управления топливом. Системы этой компании используются коммерческими АЗС в Израиле, а также военными и крупными корпорациями для отслеживания потребления топлива.

«Если у вас есть сеть заправочных станций, менеджеры, используя язвимое программное обеспечение, могут входить в различные топливные насосы и видеть, сколько топлива они используют, обновлять цены и мониторить, сколько денег каждый насос зарабатывает каждый день, месяц, неделю», — говорит в интервью господин Нейдерман.

Но легкий доступ к системе предполагает наличие лазейки для преступников. Используя поисковую систему Shodan, которая находит подключенные к интернету устройства и системы, исследователи смогли найти несколько тысяч уязвимых АЗС в сети.

Более того, экспертам удалось обнаружить руководство пользователя на веб-сайте Orpak, в котором обозначен пароль по умолчанию. Таким образом, специалисты провели эксперимент на одной из АЗС, расположенной в Испании. Используя учетные данные по умолчанию, исследователи смогли загрузить всю файловую систему и проанализировать код Orpak.

Основной проблемой эксперты называют наличие бэкдора в исходном коде Orpak — жестко запрограммированные имя пользователя и пароль. Это может позволить злоумышленнику получить доступ к любой автозаправочной станции, использующей эту программу.

Напомним, что недавно мы писали о вредоносной программе, не доливающей бензин на российских автозаправках.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru