



Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

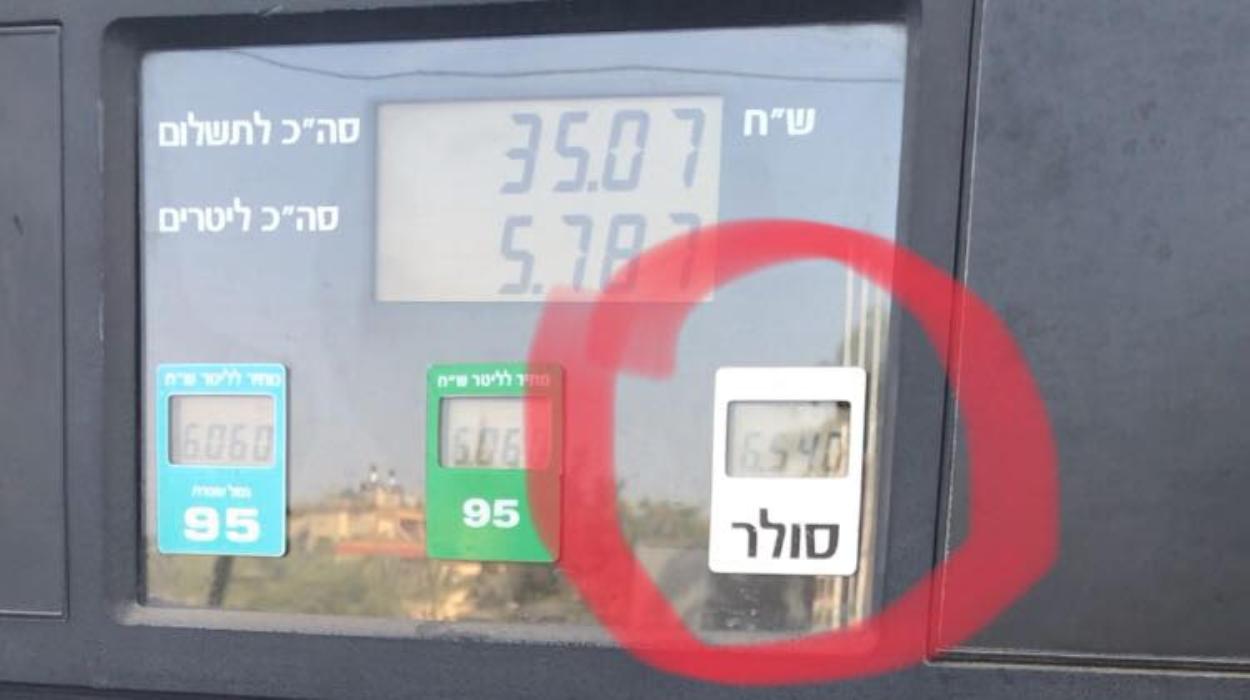
Исследователи обнаружили уязвимость в оборудовании АЗС, позволившую им отключить топливные насосы, перехватить платежи с помощью, а также украсть номера карт.

Брешь была открыта Идо Наором, старшим исследователем безопасности в «Лаборатории Касперского», и Амихайем Нейдерманом, бывшим сотрудником Azimuth. По словам этих двух специалистов, данная уязвимость позволяет также изменить цены и даже украсть бензин.

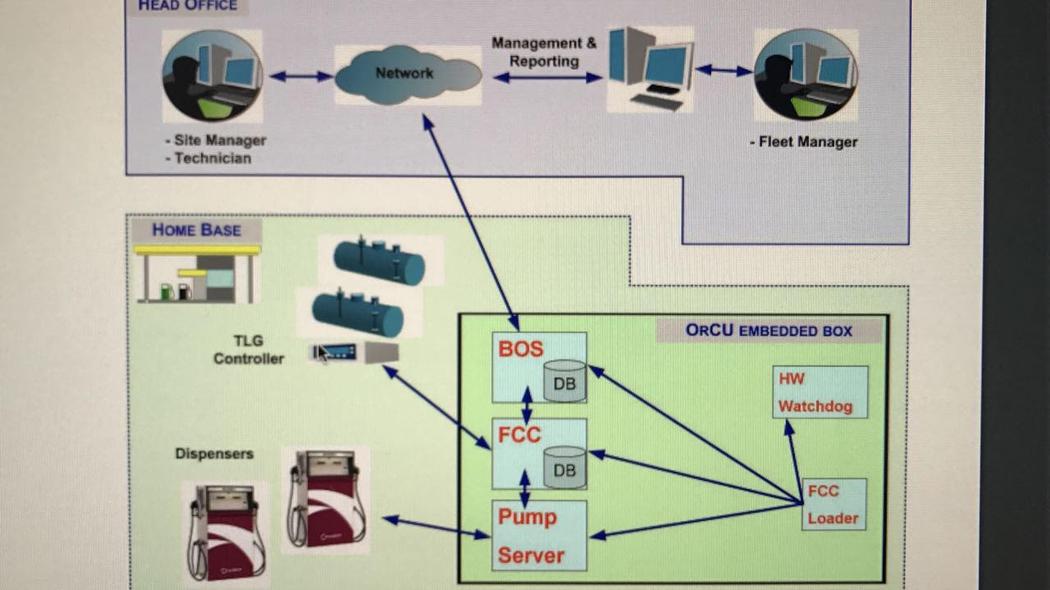
Проблема кроется в системе, принадлежащей израильской компании Orpak Systems, которая разрабатывает программное обеспечение для управления топливом. Системы этой компании используются коммерческими АЗС в Израиле, а также военными и крупными корпорациями для отслеживания потребления топлива.

«Если у вас есть сеть заправочных станций, менеджеры, используя язвимое программное обеспечение, могут входить в различные топливные насосы и видеть, сколько топлива они используют, обновлять цены и мониторить, сколько денег каждый насос зарабатывает каждый день, месяц, неделю», — говорит в интервью господин Нейдерман.

Но легкий доступ к системе предполагает наличие лазейки для преступников. Используя поисковую систему Shodan, которая находит подключенные к интернету устройства и системы, исследователи смогли найти несколько тысяч уязвимых АЗС в сети.

Более того, экспертам удалось обнаружить руководство пользователя на веб-сайте Orpak, в котором обозначен пароль по умолчанию. Таким образом, специалисты провели эксперимент на одной из АЗС, расположенной в Испании. Используя учетные данные по умолчанию, исследователи смогли загрузить всю файловую систему и проанализировать код Orpak.

Основной проблемой эксперты называют наличие бэкдора в исходном коде Orpak — жестко запрограммированные имя пользователя и пароль. Это может позволить злоумышленнику получить доступ к любой автозаправочной станции, использующей эту программу.

Напомним, что недавно мы писали о вредоносной программе, не доливающей бензин на российских автозаправках.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru