



Сайт Рособрнадзора раскрывает данные 14 миллионов человек

Сайт Рособрнадзора раскрывает данные 14 миллионов человек

Сайт Рособрнадзора раскрывает данные 14 миллионов человек

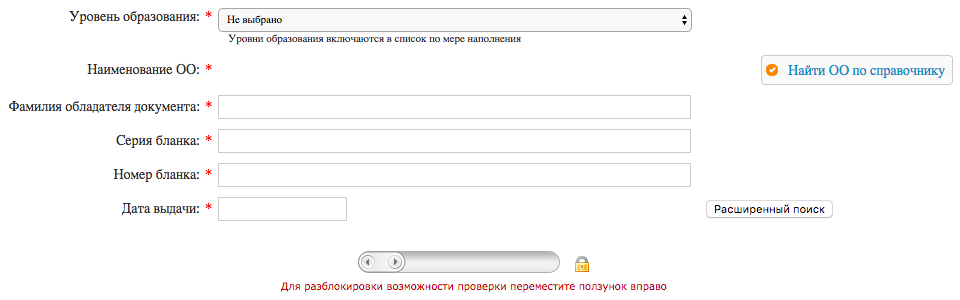
По словам пользователя «Хабрахабра», ему удалось получить доступ к данным 14 миллионов выпускников вузов, проникнув в базу образовательных документов Рособрнадзора. Исследователь, известный под онлайн-прозвищем NoraQ, обнаружил уязвимость в форме проверки подлинности дипломов на сайте ведомства.

Как пишет NoraQ, через поля ввода данных есть возможность передать команды серверу, что позволяет скомпрометировать базу.

Результатом манипуляций исследователя стало получение доступа к документам 14 миллионов выпускников и студентов, где указаны ФИО, домашние адреса, номера ИНН и СНИЛС, год рождения, а также дипломы с серией, номером и годами поступления-окончания.

Объем такой БД оказался равен пяти гигабайтам. NoraQ отметил, что на данный момент не сообщил о наличии бреши Рособрнадзору.

«А теперь представьте, сколько времени это качалось. Вы думаете, кто-то заметил? Может быть сервис резко отключился, IP заблокировали или ещё что-то? Нет!», — уточняет исследователь.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru