



Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

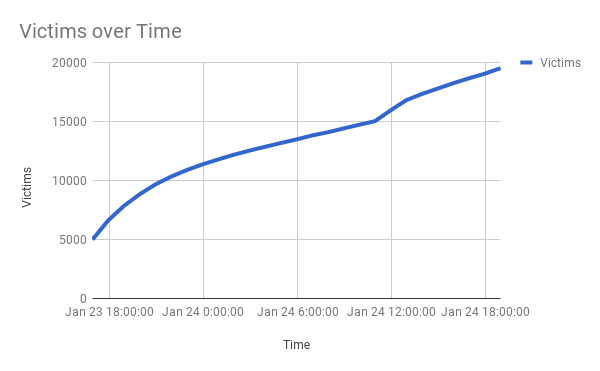
Исследователи Bitdefender предупреждают о появлении нового p2p-ботнета, поражающего в основном IP-камеры. Эксперты отмечают, что за две недели бот-сеть, получившая имя Hide ‘N Seek (HNS), выросла с 12 зараженных устройств до более 24 тысяч.

Bitdefender впервые заметил появление новой угрозы 10 января, после чего ботнет оставался какое-то время неактивным, чтобы возобновить свою деятельность 20 января, причем в новой волне эксперты уже отметили новые возможности вредоноса.

Как сообщают специалисты Bitdefender, HNS эксплуатирует уязвимость CVE-2016-10401, атакуя с ее помощью сетевые устройства. Также зловред отметился возможностью атак брутфорс — он отыскивает потенциальные мишени с открытыми Telnet-портами и пытается авторизоваться с помощью заданных данных, если они не подходят, HNS начинает перебор по словарю.

Если контакт с целевым устройством удается установить, вредонос будет искать наиболее подходящий способ заражения.

Некоторые отличительные возможности HNS (например, самораспространение и p2p-архитектура) заставляют экспертов сравнивать новую угрозу с Hajime, о котором мы писали в октябре 2016 года.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru