



Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Исследователи в области безопасности нащупали след вредоносных кибершпионских кампаний, который привел к конкретному зданию в Бейруте, Ливан. Киберпреступники, предположительно работающие на правительство Ливана, похитили у тысяч пользователей по всему миру сотни гигабайт конфиденциальных данных при помощи фишинга.

Примечательно, что злоумышленники в своих кампаниях использовали крайне простую вредоносную программу, не задействующую никаких эксплойтов. Об этом говорится в опубликованном экспертами отчете.

Исследователям из Electronic Frontier Foundation и Lookout удалось получить доступ к серверу, который киберпреступники использовали более трех месяцев, благодаря этому были собраны доказательства проводимых на протяжении нескольких летних шпионских кампаний в более чем 21 стране.

Данные, оставленные злоумышленниками на сервере, указывают на здание, в котором находится Главное управление общей безопасности Ливана.

«То, что раньше было доступно государствам-лидерам, теперь может осуществить любой, кто может написать вредоносную программу для смартфонов. Благодаря таким вот наработкам даже мелкие, в сравнении с мировыми державами, государства могут скомпрометировать огромное количество людей, поразить огромное количество целей и украсть огромное количество данных», — утверждает Майк Мюррей, вице-президент по исследованиям безопасности в Lookout.

Эту группу киберпреступников эксперты назвали Dark Caracal, она атаковала преимущественно жертв, связанных с правительственными, военными, коммунальными компаниями и финансовыми учреждениями.

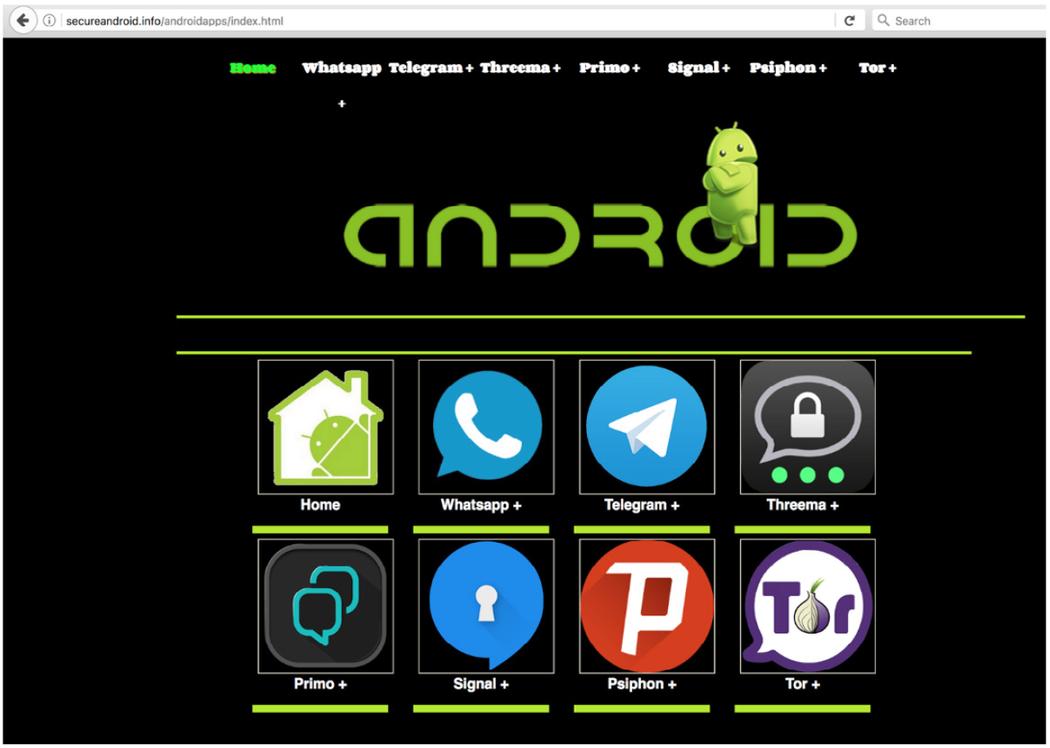
Dark Caracal полагаются на проверенные стратегии фишинга, в основном используя легитимно выглядящие приложения. По данным исследователей, информация, которую крадут эти киберпреступники, включает в себя сообщения чата, резервные копии iPhone, скриншоты компьютеров, фотографии, журналы вызовов и, по сути, все, что присутствует на компьютере или устройстве Android.

Также специалисты приводят скриншот одного из вредоносных сайтов, используемого злоумышленниками для распространения вредоносных приложений.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru