



Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB, международная компания, специализирующаяся на предотвращении кибератак, совместно с AMT-ГРУП, системным интегратором и разработчиком, объявляют о выводе на рынок решения для обеспечения информационной безопасности и защиты от киберугроз внутри изолированных сегментов сетей крупных корпораций, промышленных предприятий, объектов ТЭК и финансовых организаций.

Уровень критичности данных, передаваемых и обрабатываемых в сетях крупнейших коммерческих и государственных структур страны, как правило, требует сегментирования сетевой инфраструктуры. В целях безопасности в ней выделяются полностью «закрытые» от внешнего мира подсети, не имеющие прямого сообщения не только с интернет-сервисами, но и с другими сетевыми сегментами организации. Однако логическая обособленность не снижает риска возникновения инсайдерских угроз и не исключает различных сценариев атак с получением доступа к «скрытым» сетям.

«Использование многослойной сетевой архитектуры, построенной по принципу Defense-in-Depth – это своего рода стандарт безопасности для индустриальных гигантов, государственных и частных корпораций во всем мире, – комментирует Никита Кислицын, руководитель направления решений по защите от целевых атак Group-IB, – Очевидно, что наиболее чувствительная информация не может обрабатываться, передаваться и «размещаться» в той же сети, что и другие, менее критичные данные. Первый шаг – изолировать ее. Второй – обеспечить защиту. Ведь внутри “закрытой” сети нередко используется почтовый сервис, в ней могут быть неучтенные или легитимные уязвимости. Нельзя исключать и человеческий фактор».

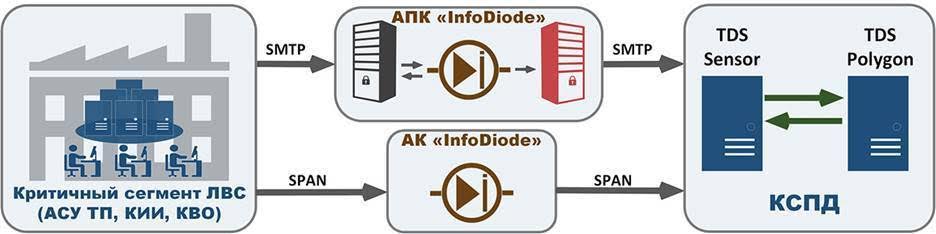
Для защиты критической инфраструктуры экспертами компаний Group-IB и АМТ ГРУП было создано технологическое решение, позволяющее разделять сетевые сегменты, анализировать внутренние информационные потоки, «на лету» проверять любую подозрительную активность, выявлять и пресекать попытки проникновения в изолированные сегменты сети или компрометации данных на ранней стадии. Вердикт о степени опасности объекта выносится на основании классификатора, формируемого системой машинного анализа. Таким образом обеспечивается постоянный контроль реальной ситуации, что является необходимым условием при построении управляемой системы безопасности объектов критичной инфраструктуры.

В рамках технологического сотрудничества партнерами интегрированы продукты Group-IB Threat Detection System (TDS) и InfoDiode АМТ-ГРУП. По итогам многоэтапного нагрузочного тестирования, как в лаборатории Group-IB, так и в «боевом» режиме – на выделенных участках сети компаний, подтверждено качество работы совместного решения и обеспечение всех заявленных показателей по производительности и интеграции.

«Изоляция критичных сетевых сегментов в промышленности, банковской сфере, госструктурах, сегменте ТЭК и крупных корпорациях все чаще является необходимостью, не только из-за ужесточения требований регуляторов, но и как единственный возможный способ гарантированной защиты от внешних угроз, – резюмирует Алексей Мальнев, заместитель директора Департамента информационной безопасности АМТ-ГРУП. – В то же время, полная изоляция накладывает значительные ограничения по противодействию от внутренних угроз. Совместное решение AMT-ГРУП и Group-IB позволяет успешно решать задачи мониторинга при сохранении должного уровня изоляции критических инфраструктур».

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru