



Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Новый вариант ботнета Satori взламывает программное обеспечение Claymore для майнинга криптовалюты, заменяя учетные данные владельца на принадлежащие злоумышленнику. Как сообщила исследователь Qihoo 360 Netlab, атаки начались 8 января, первоначальный анализ код а показал, что за этой версией вредоносной программы стоит тот же человек, что и за оригинальной версией Satori.

Напомним, что Satori в своих атаках не использует брутфорс, а полагается на эксплойт, предназначенный для взлома устройств, работающих на старой прошивке. Для этого ботнет сканирует порты 52869 (уязвимость CVE-2014-8361 в устройствах на базе Realtek SDK) и 37215 (уязвимость нулевого дня CVE-2017-17215 в маршрутизаторах Huawei).

Теперь эксперты, наткнувшись на новый вариант вредоносной программы, отмечают новые особенности поведения ботнета.

«Скорость заражения намного медленнее, так что пока оснований для паники нет», — говорит исследователь Netlab Ли Фэнпей.

Новая версия использует те же уязвимости, добавляя к ним еще третью, удивившую исследователей тем, что она не является брешью IoT или сетевых устройств.

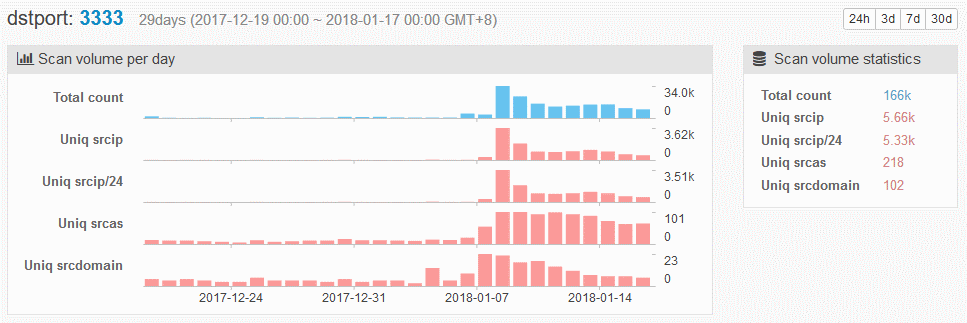
Новая «фишка» Satori заключается в сканировании порта 3333 и использовании эксплойта для программного обеспечения Claymore, предназначенного для майнинга криптовалюты. Вредонос использует опубликованный код доказательства концепции (proof-of-concept) уязвимости CVE-2017-16929, затрагивающей интерфейс управления программным обеспечением Claymore.

Предполагается, что злоумышленники заработали таким образом приблизительно $980 (1.01000710 ETH в криптовалюте). Владельцам Claymore рекомендуется убедиться, что они используют обновленную версию программного обеспечения.

Команда Netlab опубликовала отчет, в котором подробно проанализирован новый вариант Satori, получивший имя Satori.Coin.Robber.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru