



Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Новый вариант ботнета Satori взламывает программное обеспечение Claymore для майнинга криптовалюты, заменяя учетные данные владельца на принадлежащие злоумышленнику. Как сообщила исследователь Qihoo 360 Netlab, атаки начались 8 января, первоначальный анализ код а показал, что за этой версией вредоносной программы стоит тот же человек, что и за оригинальной версией Satori.

Напомним, что Satori в своих атаках не использует брутфорс, а полагается на эксплойт, предназначенный для взлома устройств, работающих на старой прошивке. Для этого ботнет сканирует порты 52869 (уязвимость CVE-2014-8361 в устройствах на базе Realtek SDK) и 37215 (уязвимость нулевого дня CVE-2017-17215 в маршрутизаторах Huawei).

Теперь эксперты, наткнувшись на новый вариант вредоносной программы, отмечают новые особенности поведения ботнета.

«Скорость заражения намного медленнее, так что пока оснований для паники нет», — говорит исследователь Netlab Ли Фэнпей.

Новая версия использует те же уязвимости, добавляя к ним еще третью, удивившую исследователей тем, что она не является брешью IoT или сетевых устройств.

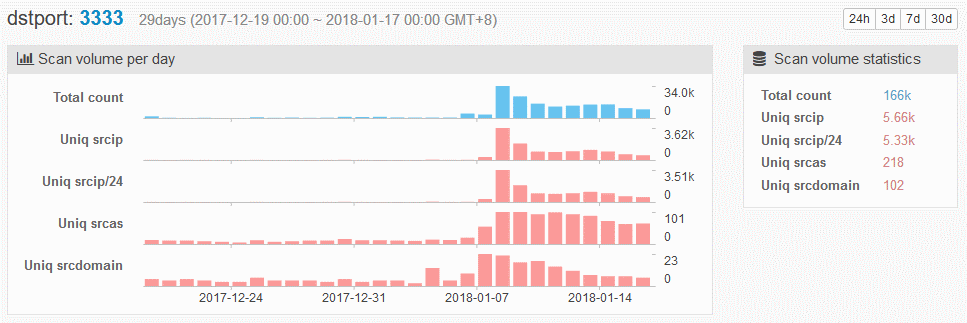
Новая «фишка» Satori заключается в сканировании порта 3333 и использовании эксплойта для программного обеспечения Claymore, предназначенного для майнинга криптовалюты. Вредонос использует опубликованный код доказательства концепции (proof-of-concept) уязвимости CVE-2017-16929, затрагивающей интерфейс управления программным обеспечением Claymore.

Предполагается, что злоумышленники заработали таким образом приблизительно $980 (1.01000710 ETH в криптовалюте). Владельцам Claymore рекомендуется убедиться, что они используют обновленную версию программного обеспечения.

Команда Netlab опубликовала отчет, в котором подробно проанализирован новый вариант Satori, получивший имя Satori.Coin.Robber.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru