



Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

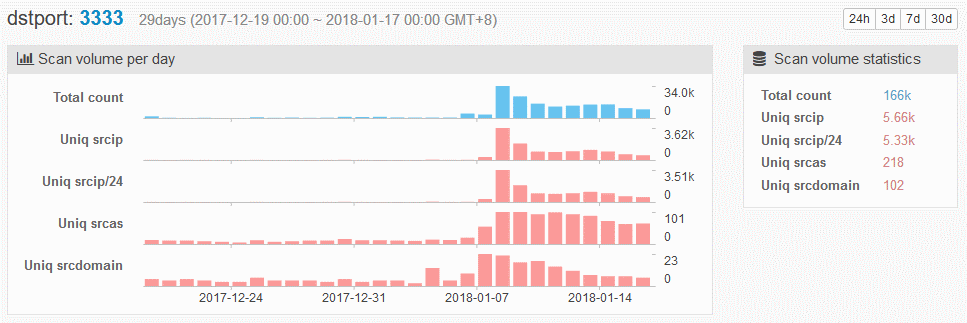
Новый вариант ботнета Satori взламывает программное обеспечение Claymore для майнинга криптовалюты, заменяя учетные данные владельца на принадлежащие злоумышленнику. Как сообщила исследователь Qihoo 360 Netlab, атаки начались 8 января, первоначальный анализ код а показал, что за этой версией вредоносной программы стоит тот же человек, что и за оригинальной версией Satori.

Напомним, что Satori в своих атаках не использует брутфорс, а полагается на эксплойт, предназначенный для взлома устройств, работающих на старой прошивке. Для этого ботнет сканирует порты 52869 (уязвимость CVE-2014-8361 в устройствах на базе Realtek SDK) и 37215 (уязвимость нулевого дня CVE-2017-17215 в маршрутизаторах Huawei).

Теперь эксперты, наткнувшись на новый вариант вредоносной программы, отмечают новые особенности поведения ботнета.

«Скорость заражения намного медленнее, так что пока оснований для паники нет», — говорит исследователь Netlab Ли Фэнпей.

Новая версия использует те же уязвимости, добавляя к ним еще третью, удивившую исследователей тем, что она не является брешью IoT или сетевых устройств.

Новая «фишка» Satori заключается в сканировании порта 3333 и использовании эксплойта для программного обеспечения Claymore, предназначенного для майнинга криптовалюты. Вредонос использует опубликованный код доказательства концепции (proof-of-concept) уязвимости CVE-2017-16929, затрагивающей интерфейс управления программным обеспечением Claymore.

Предполагается, что злоумышленники заработали таким образом приблизительно $980 (1.01000710 ETH в криптовалюте). Владельцам Claymore рекомендуется убедиться, что они используют обновленную версию программного обеспечения.

Команда Netlab опубликовала отчет, в котором подробно проанализирован новый вариант Satori, получивший имя Satori.Coin.Robber.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru