



Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Корпорация Google удалила более 60 приложений из Google Play, так как в них был обнаружен код, демонстрирующий неуместные порнографические материалы. Также пользователей, загрузивших эти приложения, пытались заставить установить поддельные антивирусные программы или подписаться на платные услуги.

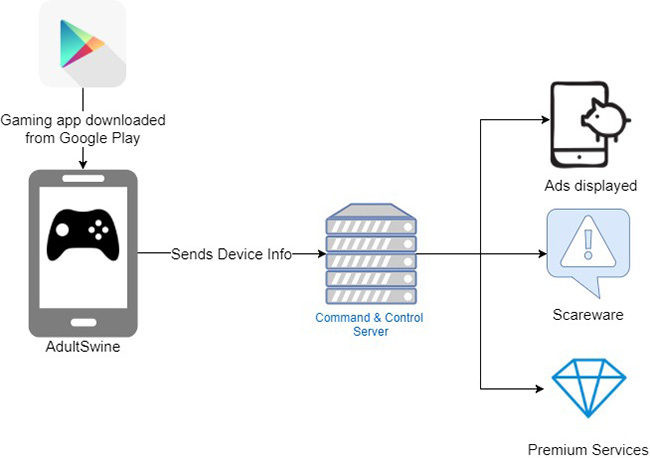
Впервые вредоносные приложения обнаружили эксперты компании Check Point, которые объединили их в одну категорию под именем «AdultSwine». Это были различные игровые приложения — Drawing Lessons Angry Birds, Temple Crash Jungle Bandicoot, Draw Kawaii. Согласно статистике Google Play, их загрузили от 3 до 7 миллионов раз.

«Прежде всего, вредоносный код данных приложений связывается с командным центром C&C, чтобы сообщить об успешной инсталляции. Далее туда отправляется информация о зараженном устройстве, после чего зловред получает конфигурации, которые в дальнейшем определят ход его работы. Согласно этим конфигурациям, вредонос должен скрыть свой значок и отображать пользователю рекламные объявления», — объясняют исследователи.

«Также стоит отметить, что в некоторых приложениях вредоносу запрещено демонстрировать рекламу — например, в браузере и социальных сетях, это делается для того, чтобы до определенной поры не вызывать подозрения. Что касается отображаемых объявлений, они исходят из двух основных источников. Первым являются поставщики рекламы, которые запрещают такое незаконное отображение своих объявлений, а вторым собственная вредоносная библиотека, в которой содержатся порнографические материалы», — продолжают эксперты.

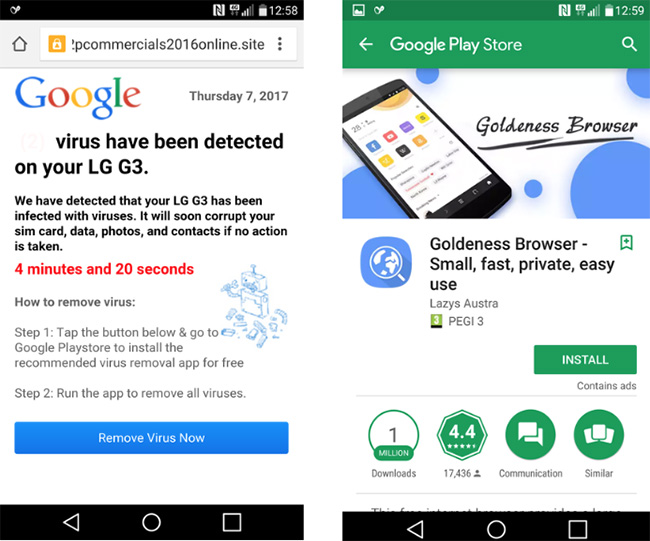
Также злонамеренное приложение будет показывать ложные предупреждения о вирусах, призывая пользователей скачать и установить «Goldeness Browser», который якобы удалит угрозу.

Еще одна особенность AdultSwine — заставить пользователей подписаться на премиальные услуги, заманивая их iPhone’ом, при этом надо было ответить на несколько вопросов, а также ввести свой номер телефона.

После того, как эксперты уведомили Google об обнаружении подобного семейства вредоносных приложений, корпорация удалил их из Google Play Store, отключила учетные записи разработчиков, а также будет отображать уведомления пользователям, установившим их.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru