


Победителям викторины по кибербезопасности раздали зараженные флешки

Победителям викторины по кибербезопасности раздали зараженные флешки

Победителям викторины по кибербезопасности раздали зараженные флешки

Тайваньская полиция вручила вредоносные USB-накопители победителям викторины в области кибербезопасности. Данная викторина проходила в рамках выставки технологий безопасности, которая состоялась в декабре прошлого года в Президентском дворце.

Бюро уголовных расследований на прошлой неделе сообщило о том, что 54 из 250 флеш-дисков объемом 8 Гб, врученные победителям викторины по кибербезопасности, содержали вредоносные программы.

Эта информация стала известна после того, как получившие эти USB-флеш-накопители люди стали жаловаться на то, что их антивирусные продукты реагируют на их содержимое. Вручение проблемных накопителей произошло 11 декабря, а уже на следующий день было принято решение прекратить процесс раздачи из-за жалоб пользователей. Бюро сообщило, что удалось «вылечить» 20 из 54 зараженных USB-накопителей.

Расследование выявило, что проблемные устройства поступили от стороннего подрядчика. Полиция сообщила, что один из сотрудников протестировал некоторые USB-накопители, чтобы убедиться, что их емкость составляет 8 ГБ. Разумеется, компьютер, к которому сотрудник подключил накопители, был заражен вредоносными программами, которые затем заразили и USB-накопители.

Вредоносная программа, попавшая на флешки, имела имя файла XtbSeDuA.exe, она связана с кибермошенниками Europol, которых прикрыли в 2015 году.

Этот вредонос предназначен для работы только с 32-разрядными системами, он собирает данные с зараженных устройств и отправляет их на веб-сервер, расположенный в Польше. Поскольку сервер был уже отключен, участникам викторины не был нанесен какой-либо ущерб.

Бюро уголовного розыска исключило возможность того, что это была операция кибершпионажа, проводимая китайскими правительственными учреждениями.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
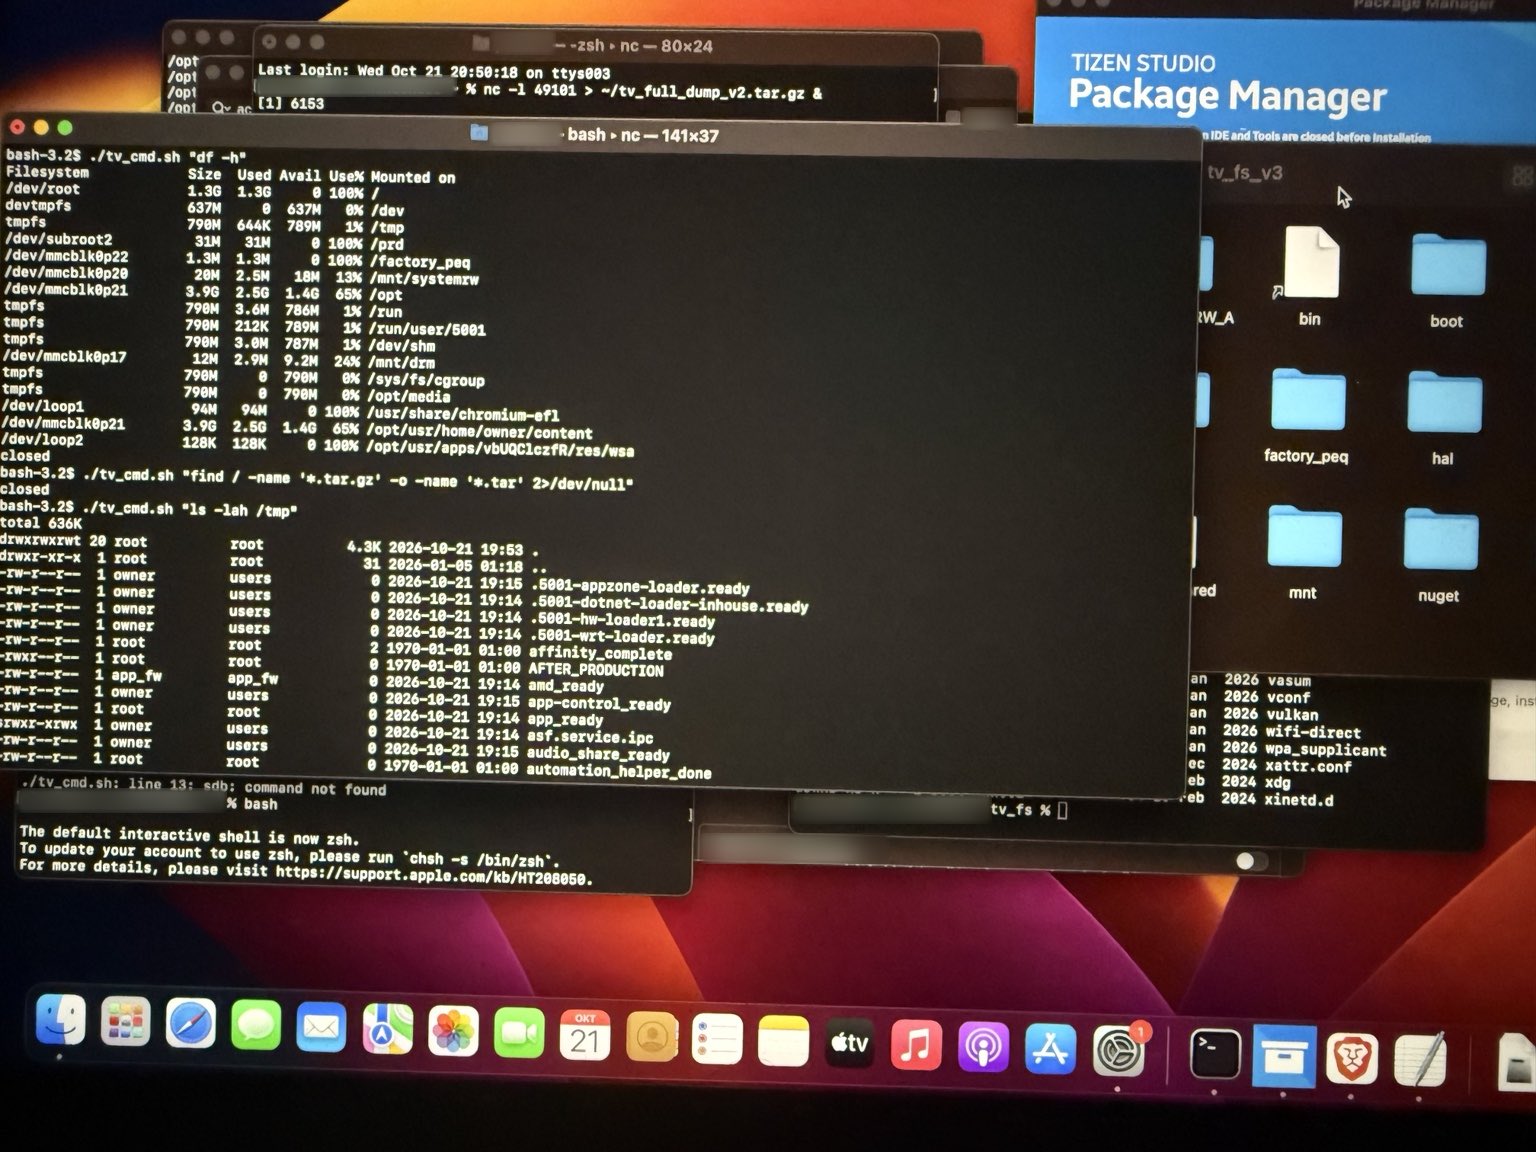

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru