



В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

Исследователи Check Point обнаружили новый вид вредоносной рекламы в официальном магазине приложений Google Play. Код LightsOut был обнаружен в 22 утилитах и приложениях для использования фонарика. В результате вредонос скачали от 1,5 млн до 7, 5 млн раз. Цель его создателей — незаконное получение дохода от распространения рекламы.

Если пользователь скачал зараженное приложение, скрипт LightsOut отменяет решение пользователя отключить показ рекламных объявлений, если они не являются частью легитимного контента, а затем во многих приложениях скрывает значок приложения, чтобы его не смогли удалить. В результате пользователи были вынуждены нажимать на рекламу, чтобы ответить на звонки или совершать какие-либо другие действия на своем устройстве. По сообщению одного из пользователей, активность вредоносной программы продолжилась даже после того, как он купил версию приложения без рекламы.

Check Point уведомил Google об обнаруженных вредоносных приложениях, после чего Google оперативно удалил их из каталога Google Play.

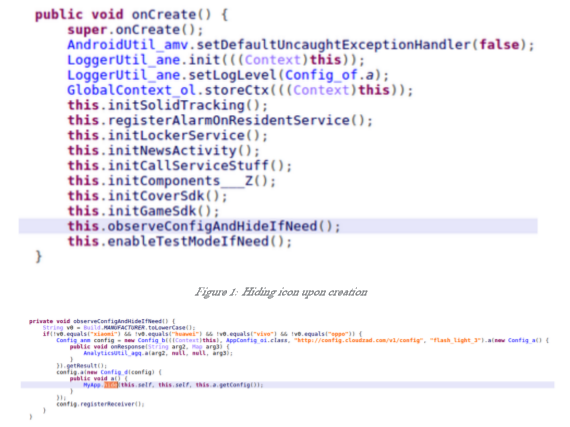
LightsOut внедряет вредоносный код Solid SDK в с первого взгляда легитимные служебные программы и приложения-фонарики. Большинство приложений содержали две встроенные функции, которые запускались с помощью командного сервера. Первая скрывает значок приложения сразу после того, как его запустили, чтобы пользователь не смог его удалить.

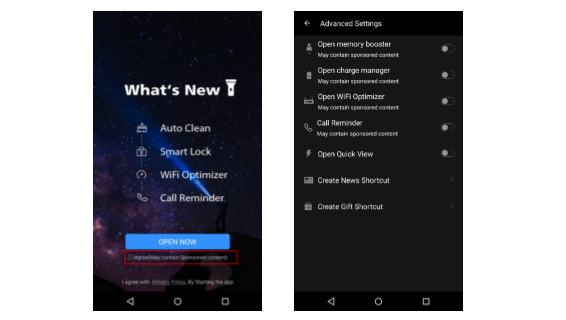
Затем вредоносное приложение предлагает пользователю с помощью панели управления включать или выключать дополнительные услуги, в том числе показ рекламных материалов. Вызвать показ рекламы может любое подключение к сети Wi-Fi, окончание телефонного разговора, подключение к сети питания или блокировка экрана.

Однако даже если пользователь отключил рекламную функцию, LightsOut может игнорировать изменения и продолжать выводить на экран рекламные сообщения. Поскольку реклама напрямую не связана с активностью LightsOut, пользователь не может понять, что ее вызвало. А когда понимает, не может найти значок приложения и удалить его со своего устройства.

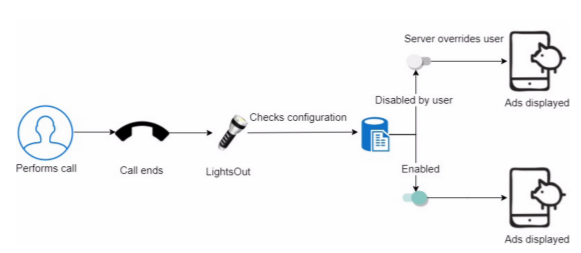
Check Point изобразил активность вредоносных объявлений LightsOut на примере телефонного звонка. В данном случае переключателем для запуска показов рекламы является завершение разговора. При этом LightsOut проверяет пользовательские конфигурации. Несмотря на отключение пользователем рекламы, зловред отправляет команду для отображения рекламных сообщений через сервер Command and Control.

Check Point опубликовала видео, на котором демонстрируется работа LightOut:

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru