



В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

Исследователи Check Point обнаружили новый вид вредоносной рекламы в официальном магазине приложений Google Play. Код LightsOut был обнаружен в 22 утилитах и приложениях для использования фонарика. В результате вредонос скачали от 1,5 млн до 7, 5 млн раз. Цель его создателей — незаконное получение дохода от распространения рекламы.

Если пользователь скачал зараженное приложение, скрипт LightsOut отменяет решение пользователя отключить показ рекламных объявлений, если они не являются частью легитимного контента, а затем во многих приложениях скрывает значок приложения, чтобы его не смогли удалить. В результате пользователи были вынуждены нажимать на рекламу, чтобы ответить на звонки или совершать какие-либо другие действия на своем устройстве. По сообщению одного из пользователей, активность вредоносной программы продолжилась даже после того, как он купил версию приложения без рекламы.

Check Point уведомил Google об обнаруженных вредоносных приложениях, после чего Google оперативно удалил их из каталога Google Play.

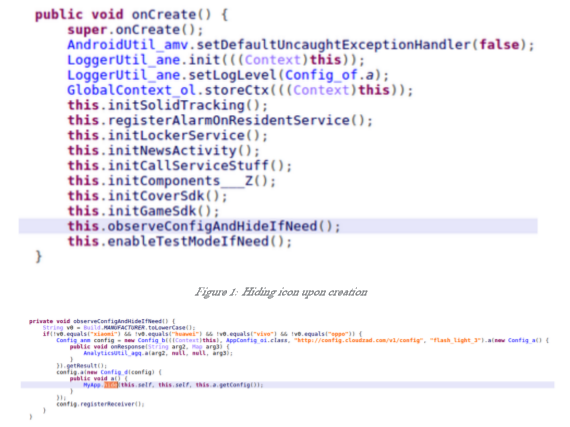
LightsOut внедряет вредоносный код Solid SDK в с первого взгляда легитимные служебные программы и приложения-фонарики. Большинство приложений содержали две встроенные функции, которые запускались с помощью командного сервера. Первая скрывает значок приложения сразу после того, как его запустили, чтобы пользователь не смог его удалить.

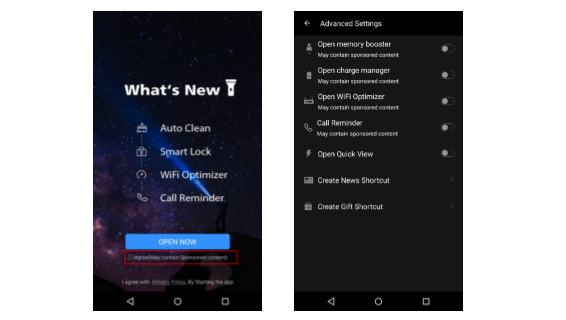
Затем вредоносное приложение предлагает пользователю с помощью панели управления включать или выключать дополнительные услуги, в том числе показ рекламных материалов. Вызвать показ рекламы может любое подключение к сети Wi-Fi, окончание телефонного разговора, подключение к сети питания или блокировка экрана.

Однако даже если пользователь отключил рекламную функцию, LightsOut может игнорировать изменения и продолжать выводить на экран рекламные сообщения. Поскольку реклама напрямую не связана с активностью LightsOut, пользователь не может понять, что ее вызвало. А когда понимает, не может найти значок приложения и удалить его со своего устройства.

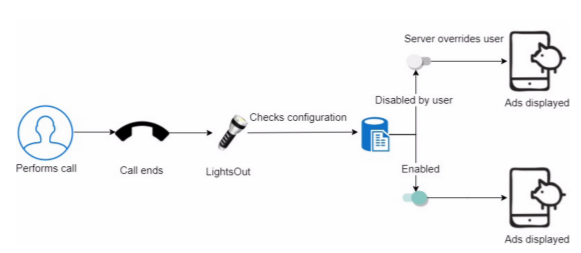
Check Point изобразил активность вредоносных объявлений LightsOut на примере телефонного звонка. В данном случае переключателем для запуска показов рекламы является завершение разговора. При этом LightsOut проверяет пользовательские конфигурации. Несмотря на отключение пользователем рекламы, зловред отправляет команду для отображения рекламных сообщений через сервер Command and Control.

Check Point опубликовала видео, на котором демонстрируется работа LightOut:

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru