



В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

В Google Play обнаружен новый вид вредоносной рекламы

Исследователи Check Point обнаружили новый вид вредоносной рекламы в официальном магазине приложений Google Play. Код LightsOut был обнаружен в 22 утилитах и приложениях для использования фонарика. В результате вредонос скачали от 1,5 млн до 7, 5 млн раз. Цель его создателей — незаконное получение дохода от распространения рекламы.

Если пользователь скачал зараженное приложение, скрипт LightsOut отменяет решение пользователя отключить показ рекламных объявлений, если они не являются частью легитимного контента, а затем во многих приложениях скрывает значок приложения, чтобы его не смогли удалить. В результате пользователи были вынуждены нажимать на рекламу, чтобы ответить на звонки или совершать какие-либо другие действия на своем устройстве. По сообщению одного из пользователей, активность вредоносной программы продолжилась даже после того, как он купил версию приложения без рекламы.

Check Point уведомил Google об обнаруженных вредоносных приложениях, после чего Google оперативно удалил их из каталога Google Play.

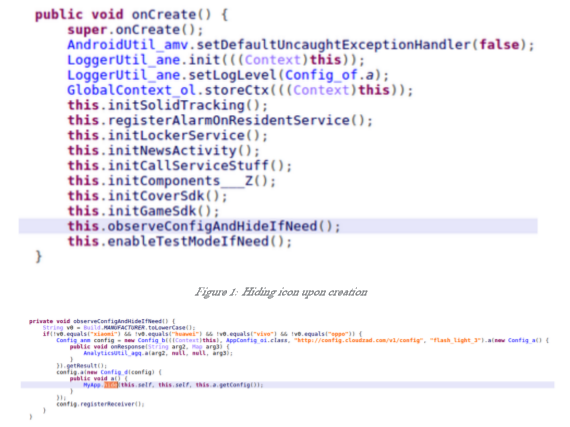
LightsOut внедряет вредоносный код Solid SDK в с первого взгляда легитимные служебные программы и приложения-фонарики. Большинство приложений содержали две встроенные функции, которые запускались с помощью командного сервера. Первая скрывает значок приложения сразу после того, как его запустили, чтобы пользователь не смог его удалить.

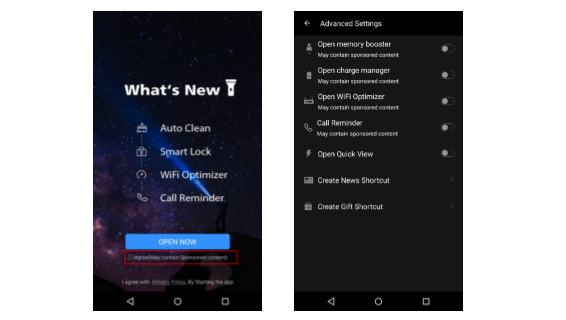
Затем вредоносное приложение предлагает пользователю с помощью панели управления включать или выключать дополнительные услуги, в том числе показ рекламных материалов. Вызвать показ рекламы может любое подключение к сети Wi-Fi, окончание телефонного разговора, подключение к сети питания или блокировка экрана.

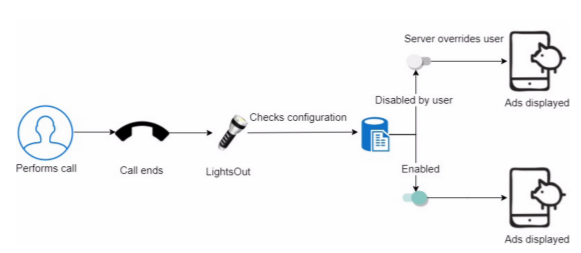
Однако даже если пользователь отключил рекламную функцию, LightsOut может игнорировать изменения и продолжать выводить на экран рекламные сообщения. Поскольку реклама напрямую не связана с активностью LightsOut, пользователь не может понять, что ее вызвало. А когда понимает, не может найти значок приложения и удалить его со своего устройства.

Check Point изобразил активность вредоносных объявлений LightsOut на примере телефонного звонка. В данном случае переключателем для запуска показов рекламы является завершение разговора. При этом LightsOut проверяет пользовательские конфигурации. Несмотря на отключение пользователем рекламы, зловред отправляет команду для отображения рекламных сообщений через сервер Command and Control.

Check Point опубликовала видео, на котором демонстрируется работа LightOut:

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru