



Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Китайские киберпреступники в течение года атаковали базы данных MSSQL и MySQL на системах Windows и Linux, устанавливая одну из трех вредоносных программ, каждая из которых имеет свое собственное назначение.

Группа злоумышленников была активна с начала этого года, она использует развернутую инфраструктуру для сканирования уязвимых узлов, запуска атак и размещения вредоносных программ. Это помогло группе оставаться долгое время нераскрытой, так как ее атаки нельзя было связать между собой.

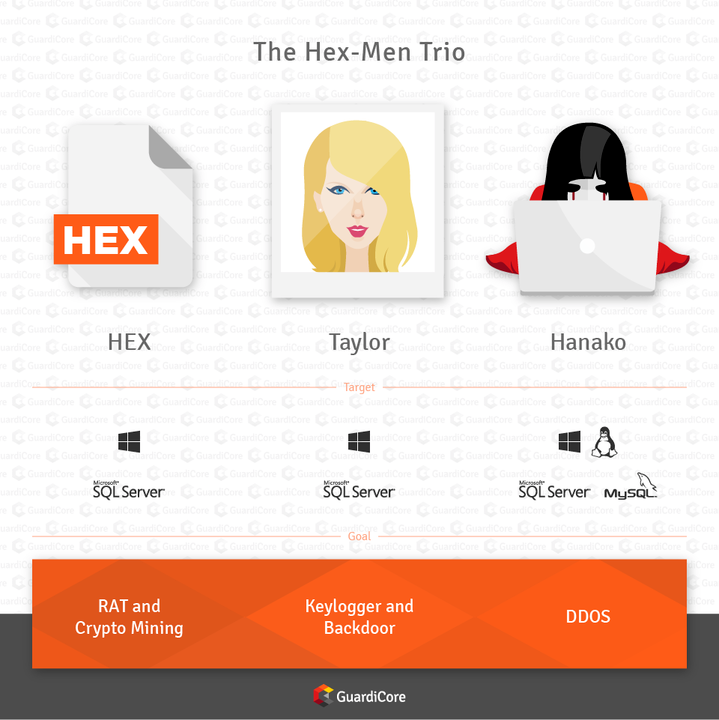
Согласно опубликованному вчера отчету, исследователи безопасности из GuardiCore смогли, наконец, связать атаки этой группы, найдя отличительные особенности. Эксперты говорят, что, наблюдая за действиями группировки, они заметили три основные вредоносные кампании, каждая из которых распространяет новый вид ранее неизвестных вредоносных программ.

Первая волна атак нацелена на серверы Windows, на которых запущены базы данных MSSQL, в этом случае злоумышленники запустили вредоноса под названием Hex. Этот зловред выступал в качестве трояна удаленного доступа, а также майнера.

Вторая волна также атаковала базы данных MSSQL, работающие на серверах Windows, но на этот раз киберпреступники использовали вредоносную программу Taylor, работающую в качестве кейлоггера и бэкдора.

Кроме этого, атакующие сканировали уязвимые базы данных MSSQL и MySQL, работающие как на серверах Windows, так и на Linux. Для этого они устанавливали вредоноса Hanako, кторый также мог запускать DDoS-атаки.

Более того, как отмечают эксперты, киберпреступникам удалось создать около 300 уникальных вредоносных программ для каждой волны атаки. Также было отмечено, что злоумышленники пытались найти корпоративный облачный сервер, работающий с легко взламываемыми учетными данными.

Специалисты предполагают, что хакеры находятся в Китае, так как используемый ими троян удаленного доступа представляет собой известную китайскую вредоносную программу, которая содержит список email-адресов популярных китайских провайдеров.

Эксперты рекомендуют администраторам серверов MSSQL и MySQL проверить наличие следующих аккаунтов с правами администратора, создаваемыми злоумышленниками на скомпрометированных системах:

  • hanako
  • kisadminnew1
  • 401hk$
  • guest
  • Huazhongdiguo110
Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru