



Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

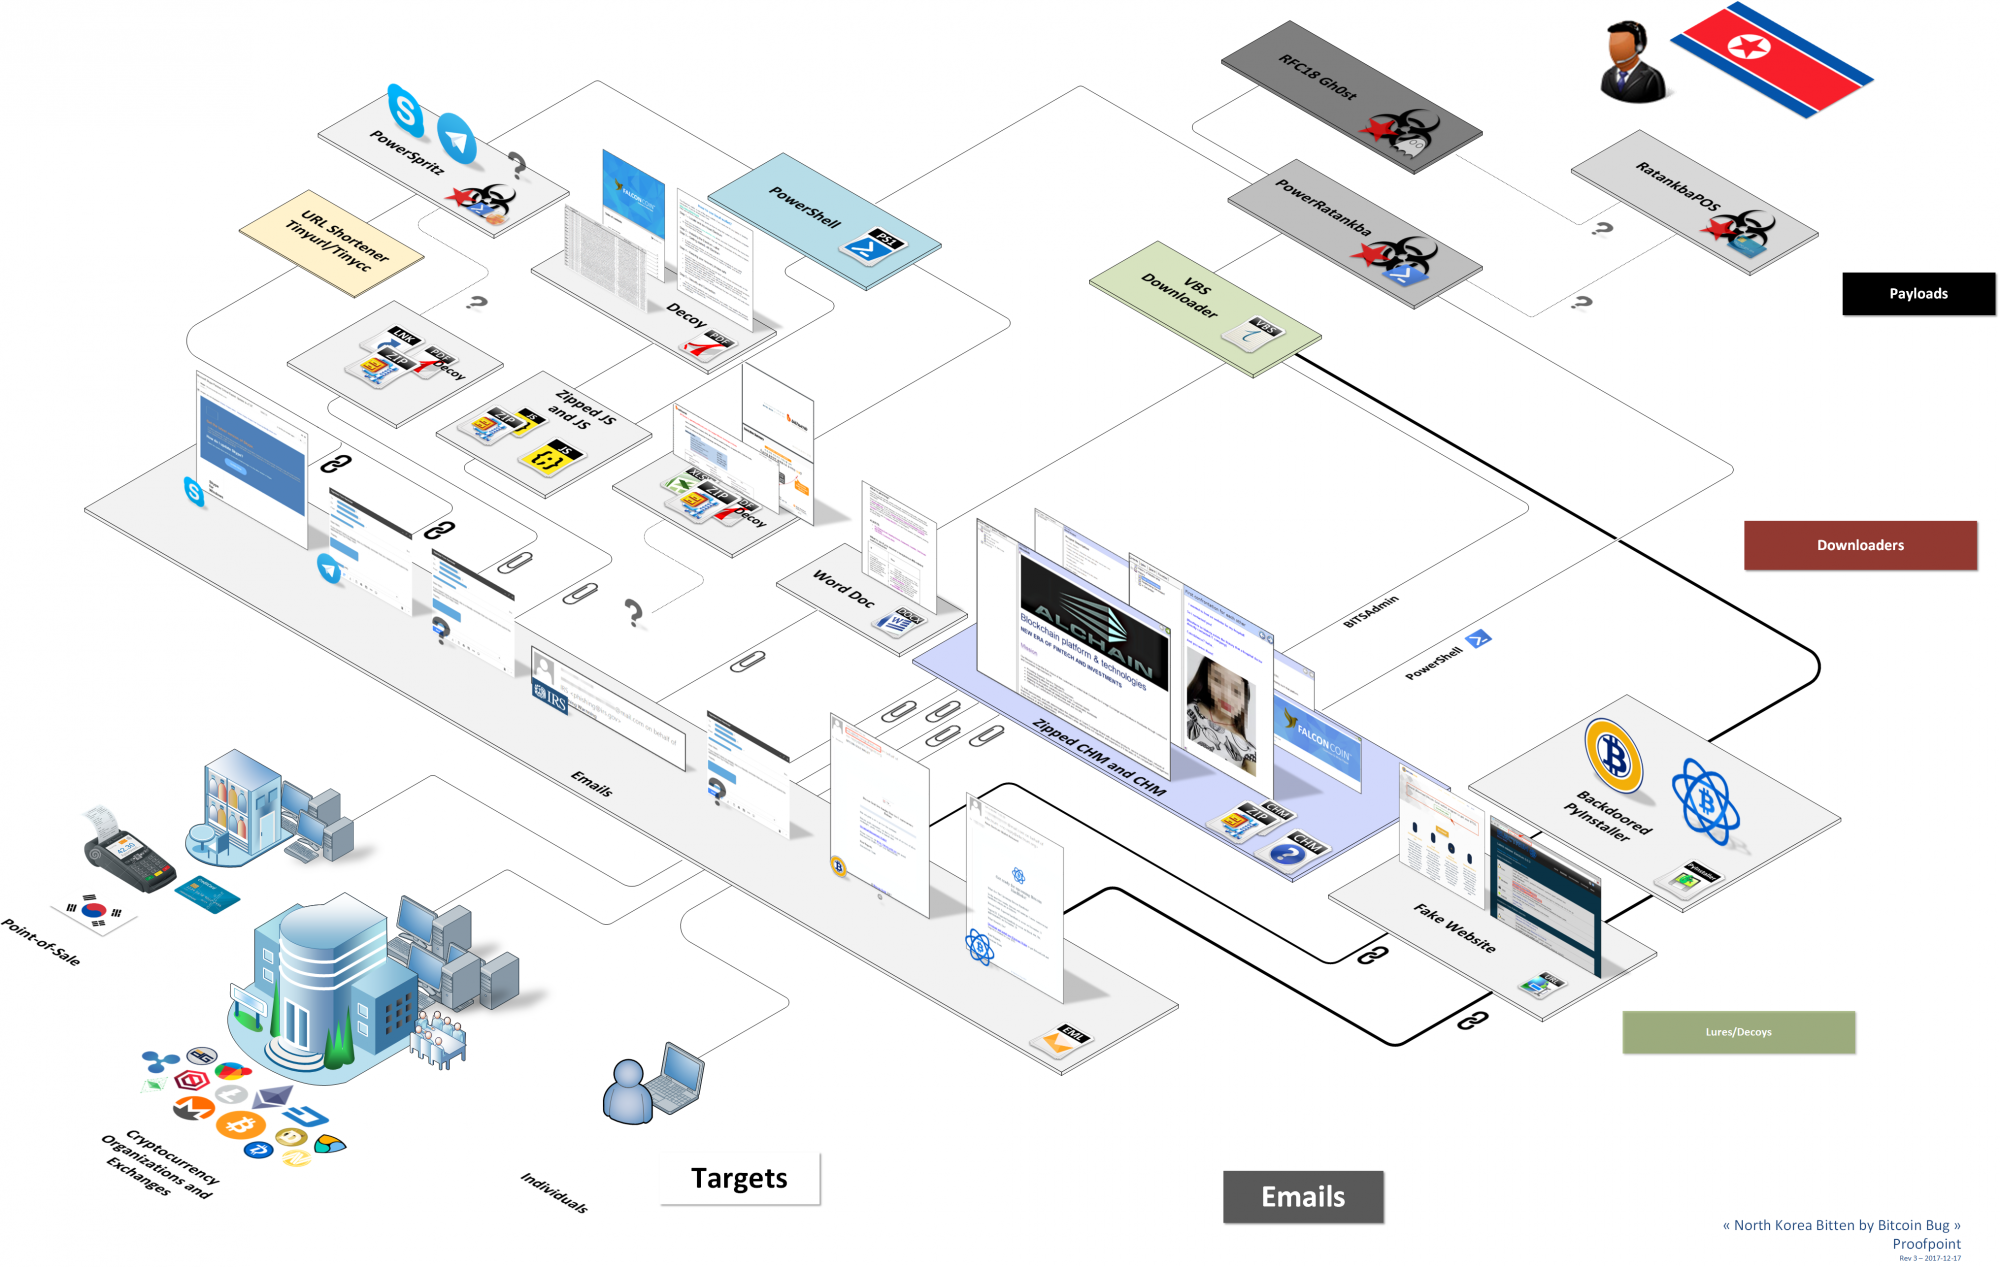
Исследователи Proofpoint обнаружили несколько многоступенчатых атак, которые используют приманки, связанные с криптовалютами, для заражения жертв сложными бэкдорами и шпионскими программами, авторство этих программ приписывают группе киберпреступников Lazarus.

Вторым этапом жертв заражают дополнительными вредоносными программами, например, Gh0st RAT, с помощью них крадутся данные криптовалютных кошельков. Это позволяет Lazarus Group проводить прибыльные операции, похищая биткойн и другие виртуальные валюты.

«Мы также обнаружили первый публично документированный экземпляр, атакующий POS-терминалы», — пишут эксперты.

Lazarus Group действует, предположительно с 2009 года, на данный момент эта группа последовательно входит в число самых разрушительных, успешных и далеко идущих киберпреступников, спонсируемых государством.

Есть данные, что Lazarus Group спонсируется Северной Кореей, эксперты уверены, что она представляет угрозу для многочисленных организаций в сфере информационной безопасности, правоохранительных органов и разведывательных служб по всему миру.

В своем исследовании специалисты Proofpoint подробно рассказали о новом вредоносе PowerRatankba, основанном на использовании PowerShell. Этот зловред очень напоминает ранее проанализированный Ratankba.

Ранее, в ноябре этого года, появились сведения, что группа киберпреступников Lazarus переходит на мобильную платформу.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru