



Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Новая версия менеджера паролей Keeper, поставляемого бесплатно с новыми копиями Windows 10, содержит критическую ошибку. Тэвис Орманди (Tavis Ormandy), исследователь Google Project Zero, обнаруживший эту брешь, утверждает, что она не была исправлена в течение восьми дней.

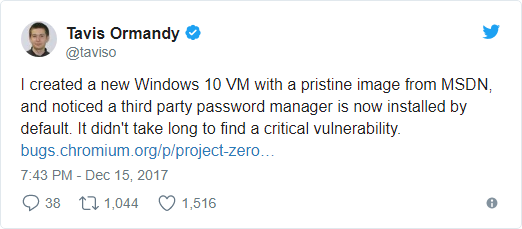
«Я создал новую виртуальную машину с образом Windows 10 и обратил внимание на то, что в системе по умолчанию установлен сторонний менеджер паролей. Я потратил немного времени на то, чтобы найти критическую уязвимость в нем», — пишет Орманди.

Уточним, что ошибка была обнаружена в версии Keeper, установленной в новой копии Windows 10, загруженной из Microsoft Developer Network напрямую. А версия, поставляемая отдельно, содержит этот баг уже более года.

Эта уязвимость позволила эксперту внедрить доверенный пользовательский интерфейс в ненадежные веб-страницы через скрипт контента, как следствие, владельцы таких сайтов могут получить данные пользователей, используя кликджекинг (clickjacking) и аналогичные методы. В настоящее время подробности уязвимости не обнародованы, поскольку у вендора есть 90 дней для ее исправления.

«Я считаю, что поступаю великодушно, классифицируя эту уязвимость заслуживающей 90 дней на исправление. Хотя, по существу, эта брешь может привести к полной компрометации, она может позволить любому веб-сайту украсть любой пароль», — добавляет Орманди.

Чтобы обосновать свои выводы, эксперт опубликовал эксплойт, доказывающий концепт атаки, где демонстрируется, как сохраненный в приложении Keeper пароль от Twitter легко компрометируется.

Утверждается, что разработчики Keeper решили проблему в течение 24 часов после того, как Орманди поделился своими выводами. Они выпустили обновление версии Keeper 11.3.

Однако также фактом является то, что ошибка присутствовала в версии для Windows 10 в течение восьми дней, но здесь эксперт больше винит Microsoft, так как партнерство компании со сторонними производителями софта иногда приносит проблемы.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru