



Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Министерство юстиции США сообщило о том, что двое признали свою вину в соавторстве IoT-ботнета Mirai. Этот ботнет известен тем, что использует IoT-устройства для объединения в одну вредоносную сеть, совершая с их помощью различного рода атаки.

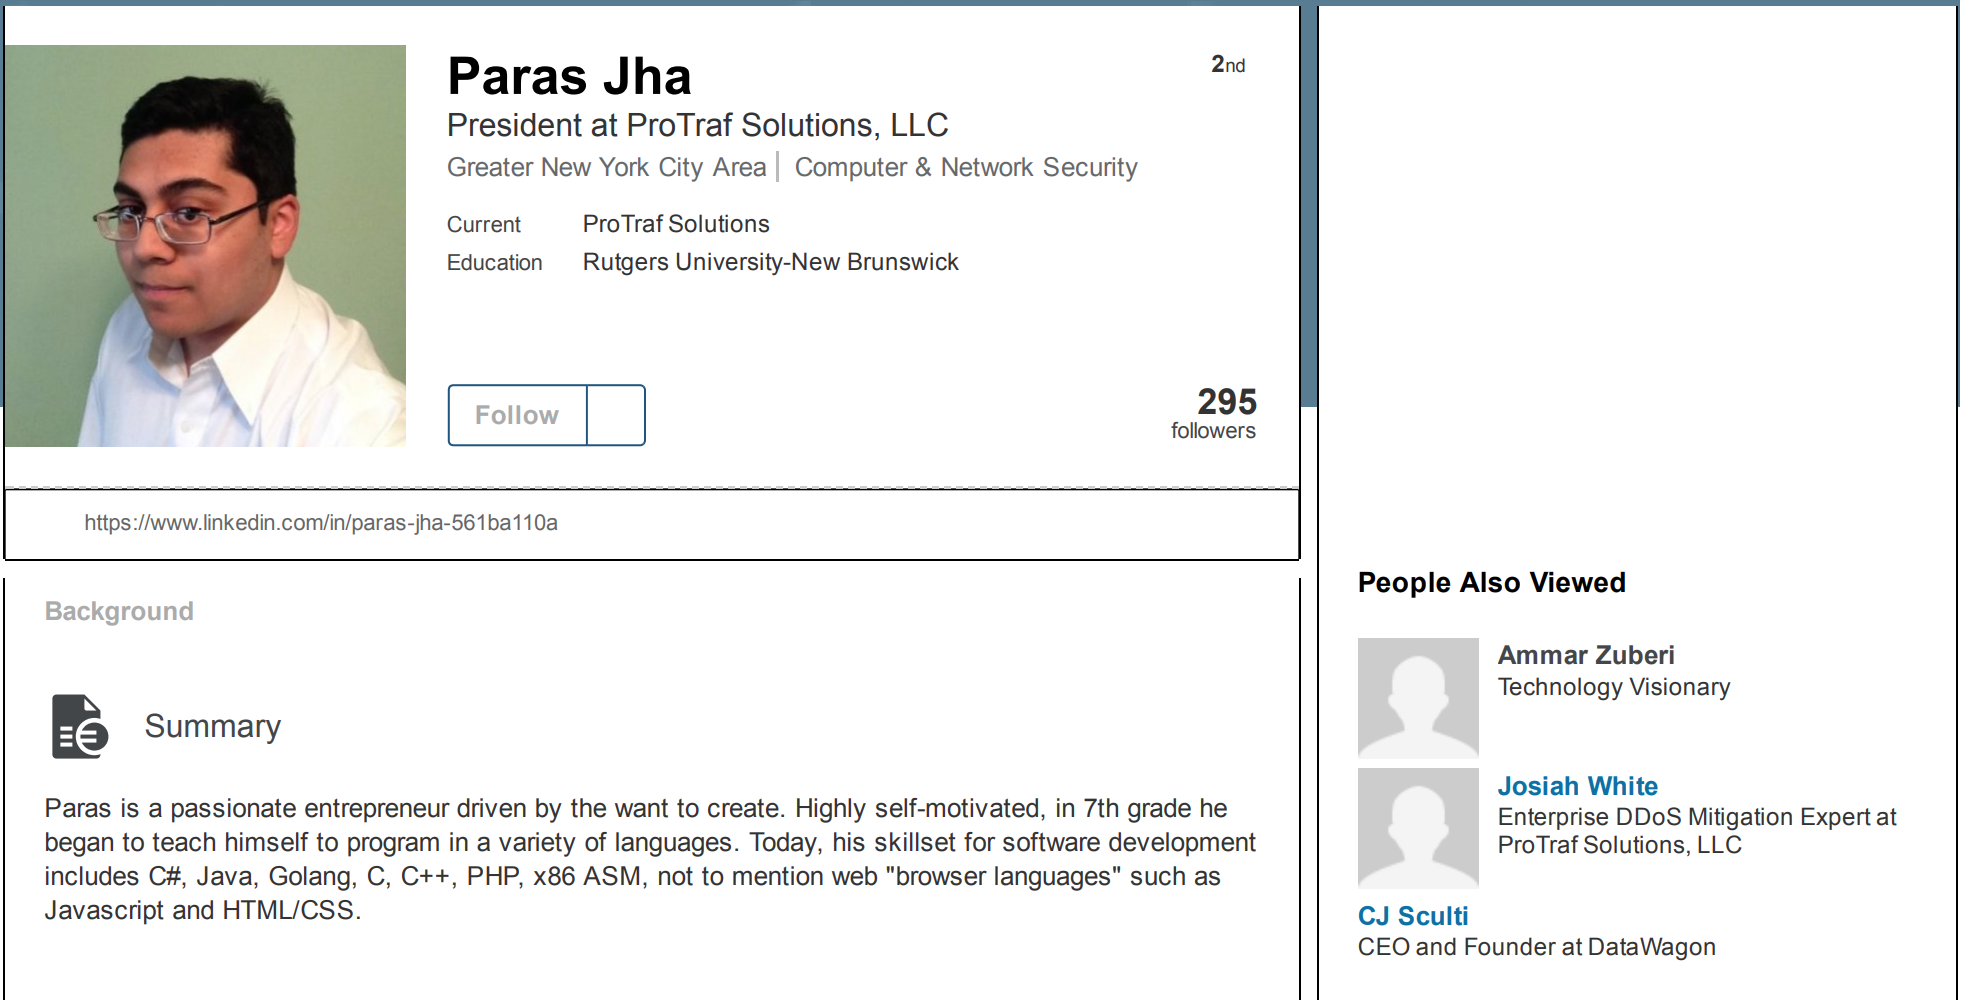
21-летний Парас Джа (Paras Jha) из Фанвуда, а также 20-летний Джосия Уайт (Josiah White) из Вашингтона признали свою вину в разработке и использовании Mirai.

Джа и Уайт были соучредителями Protraf Solutions LLC, компании, специализирующейся на противодействии широкомасштабным DDoS-атакам. И это как раз тот случай, когда эти два господина сами организовывали подобные атаки для того, чтобы потом «противодействовать» им, беря за это деньги с предприятий.

Кроме того, соавторы Mirai признали себя виновными в использовании ботнета для осуществления кликфрода (click fraud). Согласно оценкам компании Adloox, в этом году кликфрод обошелся рекламодателям более чем в 16 миллиардов долларов.

В документах говорится, что Джа, Уайт и другой их подельник предоставляли доступ к своему ботнету для получения доходов от мошеннических рекламных кампаний, а также сдавали ботнет другим киберпреступникам.

В рамках этой схемы устройства-жертвы использовались для передачи больших объемов просмотров рекламных веб-адресов. Киберпреступники признали, что получили за свою деятельность, связанную с кликфродом, около двухсот биткойнов, что было оценено на сумму более 180 000 долларов США.

В прошлом году мы писали о том, что в состав ботнета Mirai входят порядка 120 000 IoT-устройств.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru