



Digital Security опровергает связь участника Zeronights с MoneyTaker

Digital Security опровергает связь участника Zeronights с MoneyTaker

Digital Security опровергает связь участника Zeronights с MoneyTaker

В связи с тем, что публикация отчета Group-IB, посвященного группе хакеров MoneyTaker, 11 декабря 2017 года, содержит факты о конференции ZeroNights, компания Digital Security решила внести свои комментарии по этому поводу.

По словам Digital Security, Group-IB предоставила вводящие в заблуждение факты.

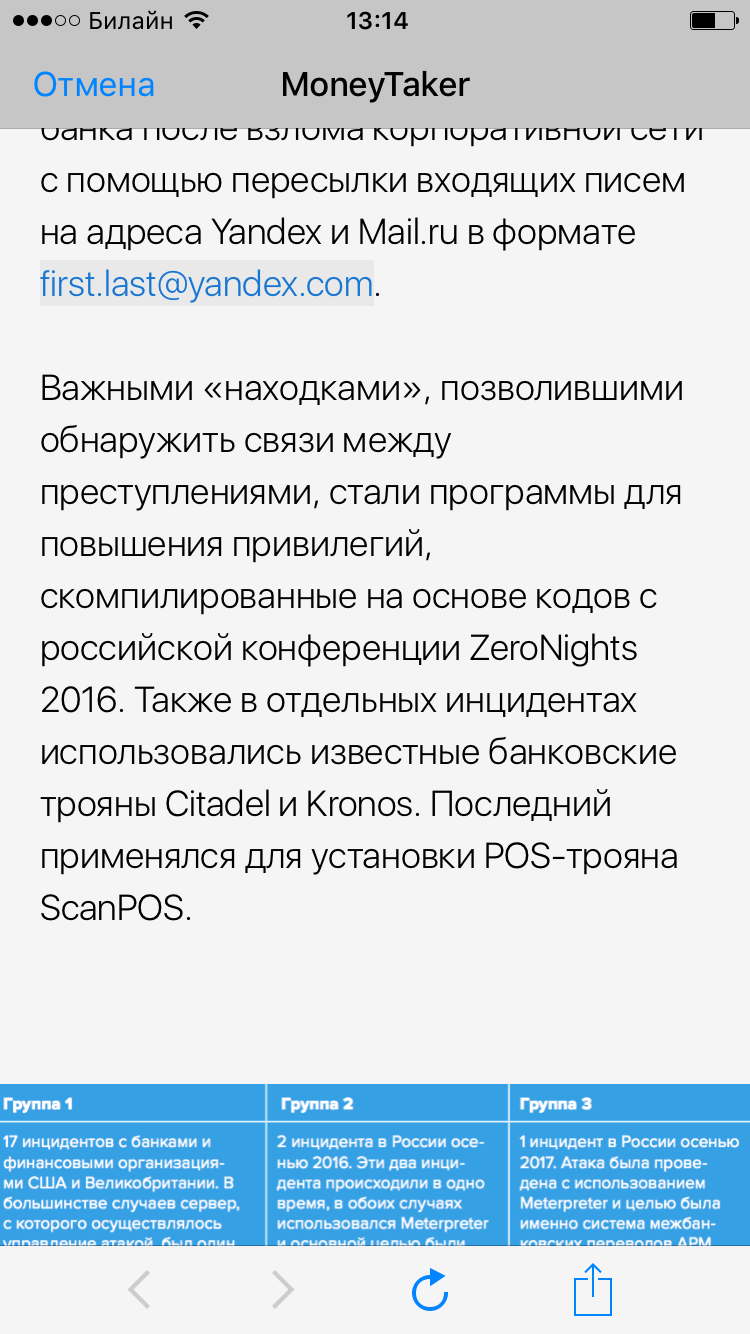
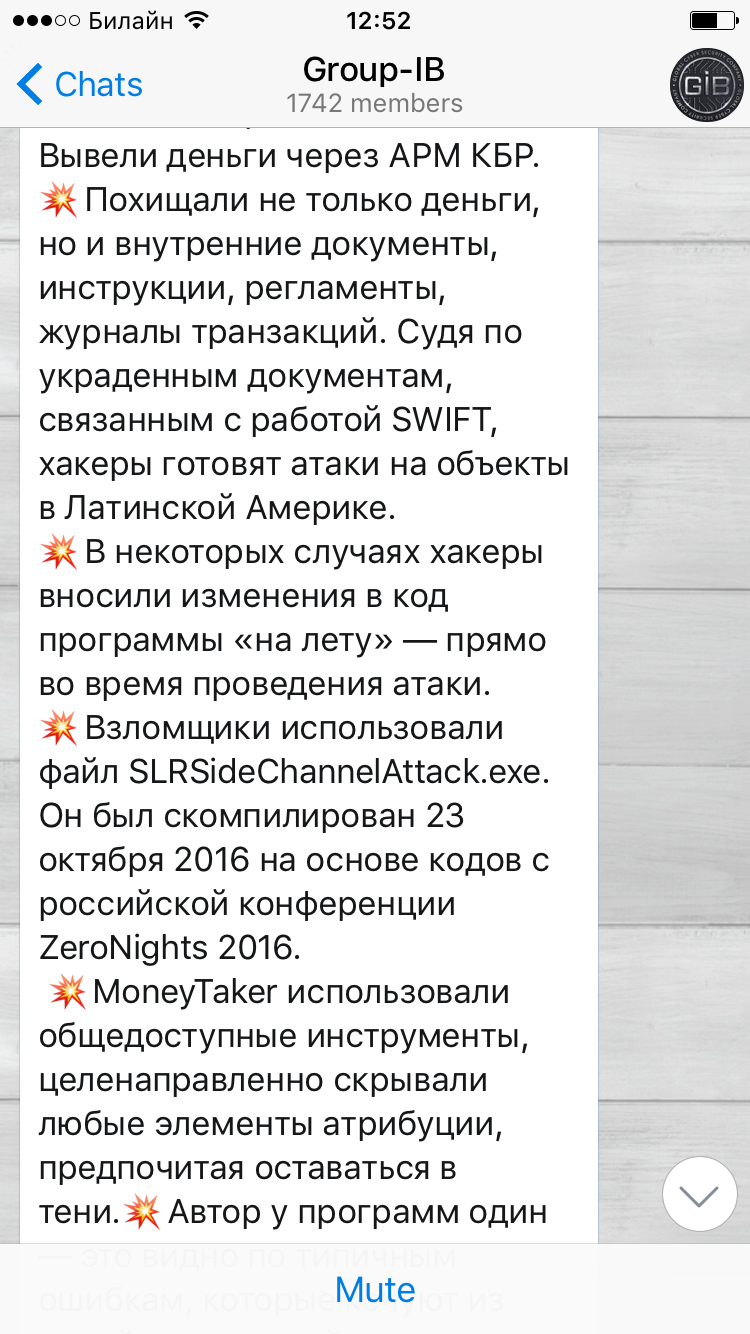
«Как видно на скриншотах текстов из Телеграм-канала Group-IB и отчета, выложенного на сайте компании и доступного по ссылке: https://www.group-ib.ru/blog/moneytaker, в аналитике содержится фраза: «Важными «находками», позволившими обнаружить связи между преступлениями, стали программы для повышения привилегий, скомпилированные на основе кодов с российской конференции ZeroNights 2016». Эти слова вызвали волну вопросов и непонимания в среде специалистов по ИБ и представителей СМИ, поскольку позволяли сделать выводы о том, что злоумышленники получили исходный код для зловредного ПО на конференции», — пишет Digital Security в своем официальном ответе.

Ниже мы даем комментарии исследовательского центра Digital Security в хронологическом порядке о том, как и когда на самом деле произошла публикация исходных кодов.

Итак, аргентинским исследователем Enrique Elias Nissim из IOActive был найден способ обхода механизма рандомизации в ядре Windows 10 с помощью атаки по времени (Timing attack).

Далее, он выступил с докладом, посвященным данной находке, в октябре 2016 на Ekoparty #12 (26 октября 2016 - 28 октября 2016): Enrique Nissim - I Know Where Your Page Lives: De-randomizing the Windows 10 Kernel.

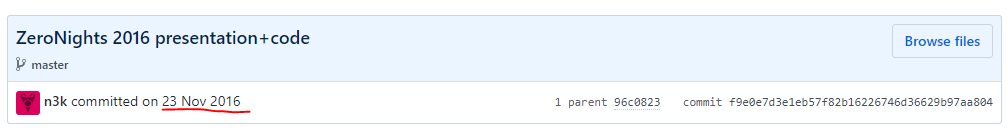
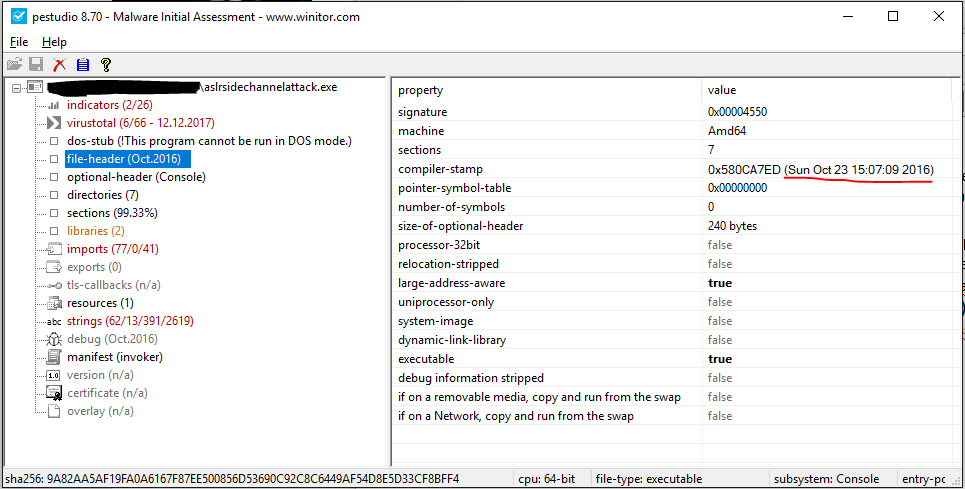
Исполняемый файл назывался "ASLRSideChannelAttack.exe", а не "SLRSideChannelAttack.exe", и он был скомпилирован 23 октября 2016. ZeroNights 2016 состоялась 17-18 ноября, (https://2016.zeronights.ru), а исходный код метода обхода ASLR в репозиторий IOActive был выложен уже после выступления на ZN2016 исследователем 23 ноября 2017 (коммит f9e0e7d3e1eb57f82b16226746d36629b97aa804): https://github.com/IOActive/I-know-where-your-page-lives/commit/f9e0e7d3...

Там же доступен и исполняемый файл  "ASLRSideChannelAttack.exe", а не "SLRSideChannelAttack.exe", имеющий дату компиляции - 23 октября 2016.Подчеркнем, что речь идет не о коде вируса, а о методе обхода рандомизации, который, возможно, использовался в ПО злоумышленников (MoneyTaker).

Digital Security рекомендует специалистам компании Group-IB внимательнее относиться к фактчекингу при создании своих отчетов.

Ранее мы писали о том, что Group-IB опубликовала отчет, в котором говорится, что в течение полутора лет русскоговорящая группа киберпреступников MoneyTaker взламывала системы информационной безопасности трех российских банков.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru