



Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

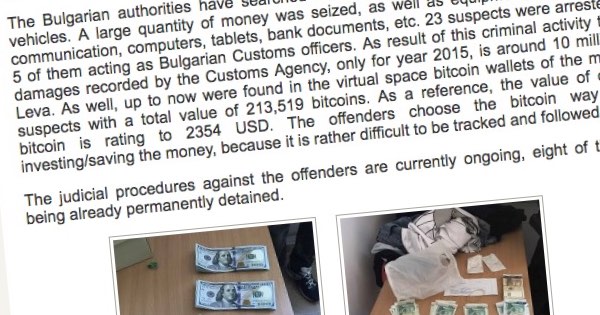
В мае 2017 года болгарские власти арестовали 23 человека, которые были связаны с преступной схемой, помогающей избежать взимания таможенных сборов за международные перевозки. Утверждается, что в ходе обысков болгарские власти наткнулись на 213 519 биткойнов, что по тем временам было эквивалентно сумме в 500 млн долларов США.

Европейское правоохранительное агентство (Southeast European Law Enforcement Center, SELEC) выказало обеспокоенность относительно такой находки, так как по нынешнему курсу болгарские власти имеют более 3 миллиардов долларов в криптовалюте.

На данный момент непонятно, что произойдет с этим огромным количеством виртуальной валюты.

Независимые болгарские журналисты на сайте bivol.bg обратились к МВД с просьбой опубликовать публичные ключи кошельков, содержащих криптовалюту, чтобы предотвратить злоупотребление таким количество средств. Однако единственным ответом местных властей было утверждение, что якобы еще ни один биткойн не был использован в нелегальных целях.

Есть предположение, что власти Болгарии наткнулись на 213 519 биткойнов, принадлежащих преступникам, однако у них нет закрытых ключей, необходимых для их разблокировки.

Эксперты утверждают, что использовать эти средства в сложившихся обстоятельствах будет очень проблематично, учитывая, что власти крепко держат руку на пульсе.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru