



Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

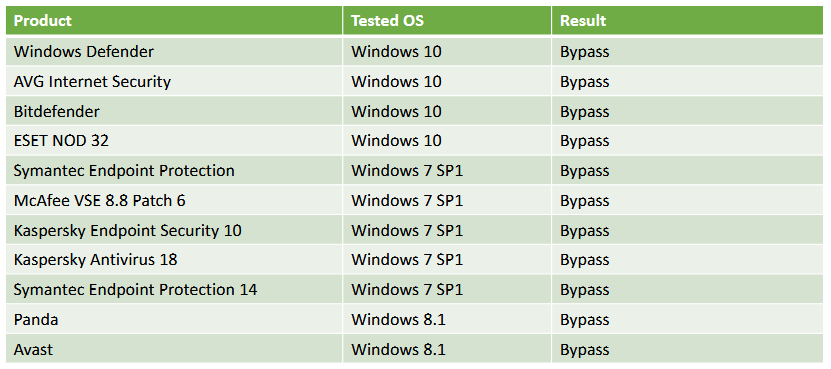
Сегодня на конференции по безопасности Black Hat Europe 2017, проходящей в Лондоне, два исследователя в области кибербезопасности компании enSilo описали новую технологию инъекции кода под названием «Process Doppelgänging». Эта вредоносная схема работает на всех версиях Windows, обходя большинство современных продуктов безопасности.

Process Doppelgänging напоминает другую технологию, получившую имя Process Hollowing, но с отличительным фактом использования механизма Windows NTFS Transactions.

Process Doppelgänging способна замаскировать загрузку модифицированного исполняемого файла. Благодаря использованию транзакций NTFS можно внести изменения в исполняемый файл. Затем можно будет использовать недокументированные детали реализации механизма загрузки процесса для загрузки нашего модифицированного исполняемого файла.

Результатом этой процедуры является создание процесса модифицированного исполняемого файла, при этом антивирусные программы даже не догадываются о том, что происходит что-то зловредное.

Исследователи объясняют, что вредоносный код, используемый Process Doppelgänging, не сохраняется на диске (бестелесный вредонос, fileless attack), что делает его невидимым для всех основных антивирусных продуктов.

Исследователи успешно протестировали свою атаку на продуктах следующих вендоров: Kaspersky, Bitdefender, ESET, Symantec, McAfee, Norton, Windows Defender, AVG, Sophos, Trend Micro, Avast и Panda.

В своих экспериментах исследователи использовали Process Doppelgänging для запуска Mimikatz, известной утилиты, используемой для кражи паролей.

«Обнаруженный нами способ позволяет запускать произвольный код, включая вредоносный, в контексте легитимного процесса на целевой машине. Для достижения этой цели мы используем транзакции NTFS. Мы перезаписываем законный файл в контексте транзакции. Для антивирусных продуктов все выглядит вполне нормально, так как вредоносный процесс будет выглядеть в точности как легитимный», — говорят эксперты enSilo Тал Либерман (Tal Liberman) и Юджин Коган (Eugene Kogan).

Хорошей новостью является тот факт, что реализация Process Doppelgänging имеет множество технических проблем, поэтому ее смогут осуществить только подкованные злоумышленники. Плохая же новость в том, что на данный момент эту брешь нельзя исправить.


Подпишитесь на новости

ФНС тестирует скоринг для поиска скрытых доходов самозанятых

Удалить чек в «Моём налоге» — не значит удалить доход из поля зрения налоговой. ФНС России тестирует скоринговую модель, которая ищет признаки сокрытия выручки через неправомерное аннулирование чеков. Один из сигналов — систематические отмены.

Об этом рассказал начальник управления оперативного контроля ФНС Владимир Мальцев. По его словам, модель уже апробируют в регионах в опытном режиме.

Система учитывает несколько параметров. Кроме массовых отмен за определённый период, внимание может привлечь аннулирование чека партнёром самозанятого — например, цифровой платформой или банком. Полный набор признаков и их вес не раскрываются.

Теперь регулярно обнулять оформленную выручку и рассчитывать, что никто не заметит, становится менее перспективной стратегией.

По словам Мальцева, за девять месяцев 2026 года за неправомерное аннулирование чеков к ответственности привлекли около 3 тыс. самозанятых на общую сумму около 300 млн рублей.

Таким образом, привычный для банков подход к оценке риска добрался и до истории чеков. Для налоговой важна уже не только сумма поступлений, но и то, как пользователь обращается с оформленными операциями.

RSS: Новости на портале Anti-Malware.ru