



Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Новая атака работает на всех версиях Windows и обходит антивирусы

Сегодня на конференции по безопасности Black Hat Europe 2017, проходящей в Лондоне, два исследователя в области кибербезопасности компании enSilo описали новую технологию инъекции кода под названием «Process Doppelgänging». Эта вредоносная схема работает на всех версиях Windows, обходя большинство современных продуктов безопасности.

Process Doppelgänging напоминает другую технологию, получившую имя Process Hollowing, но с отличительным фактом использования механизма Windows NTFS Transactions.

Process Doppelgänging способна замаскировать загрузку модифицированного исполняемого файла. Благодаря использованию транзакций NTFS можно внести изменения в исполняемый файл. Затем можно будет использовать недокументированные детали реализации механизма загрузки процесса для загрузки нашего модифицированного исполняемого файла.

Результатом этой процедуры является создание процесса модифицированного исполняемого файла, при этом антивирусные программы даже не догадываются о том, что происходит что-то зловредное.

Исследователи объясняют, что вредоносный код, используемый Process Doppelgänging, не сохраняется на диске (бестелесный вредонос, fileless attack), что делает его невидимым для всех основных антивирусных продуктов.

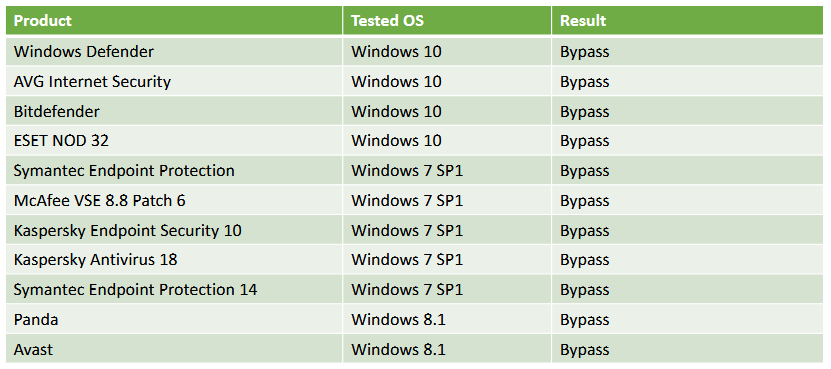
Исследователи успешно протестировали свою атаку на продуктах следующих вендоров: Kaspersky, Bitdefender, ESET, Symantec, McAfee, Norton, Windows Defender, AVG, Sophos, Trend Micro, Avast и Panda.

В своих экспериментах исследователи использовали Process Doppelgänging для запуска Mimikatz, известной утилиты, используемой для кражи паролей.

«Обнаруженный нами способ позволяет запускать произвольный код, включая вредоносный, в контексте легитимного процесса на целевой машине. Для достижения этой цели мы используем транзакции NTFS. Мы перезаписываем законный файл в контексте транзакции. Для антивирусных продуктов все выглядит вполне нормально, так как вредоносный процесс будет выглядеть в точности как легитимный», — говорят эксперты enSilo Тал Либерман (Tal Liberman) и Юджин Коган (Eugene Kogan).

Хорошей новостью является тот факт, что реализация Process Doppelgänging имеет множество технических проблем, поэтому ее смогут осуществить только подкованные злоумышленники. Плохая же новость в том, что на данный момент эту брешь нельзя исправить.


Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru