



В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

Благодаря приближающимся новогодним праздникам у злоумышленников появилась возможность атаковать пользователей PayPal фишинговыми письмами. Все дело в том, что многие заказывают подарки, оплачивая их при помощи PayPal, что дает киберпреступникам повод замаскировать свои письма под пришедшие от популярной платежной системы.

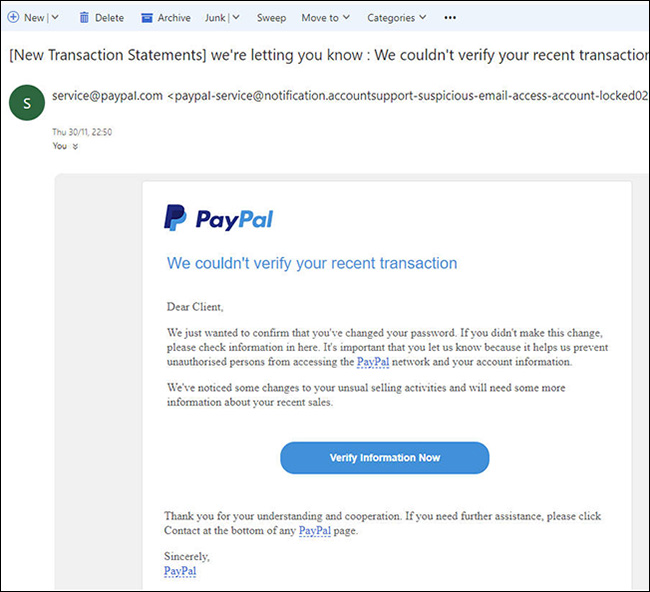
В письме злоумышленников говорится о том, что транзакции невозможно проверить и платежи клиента якобы не были обработаны. Находчивые мошенники надеются, что пользователи не заметят подвох, так как будут поглощены проблемой со своими подарками. Письмо имеет следующий вид:

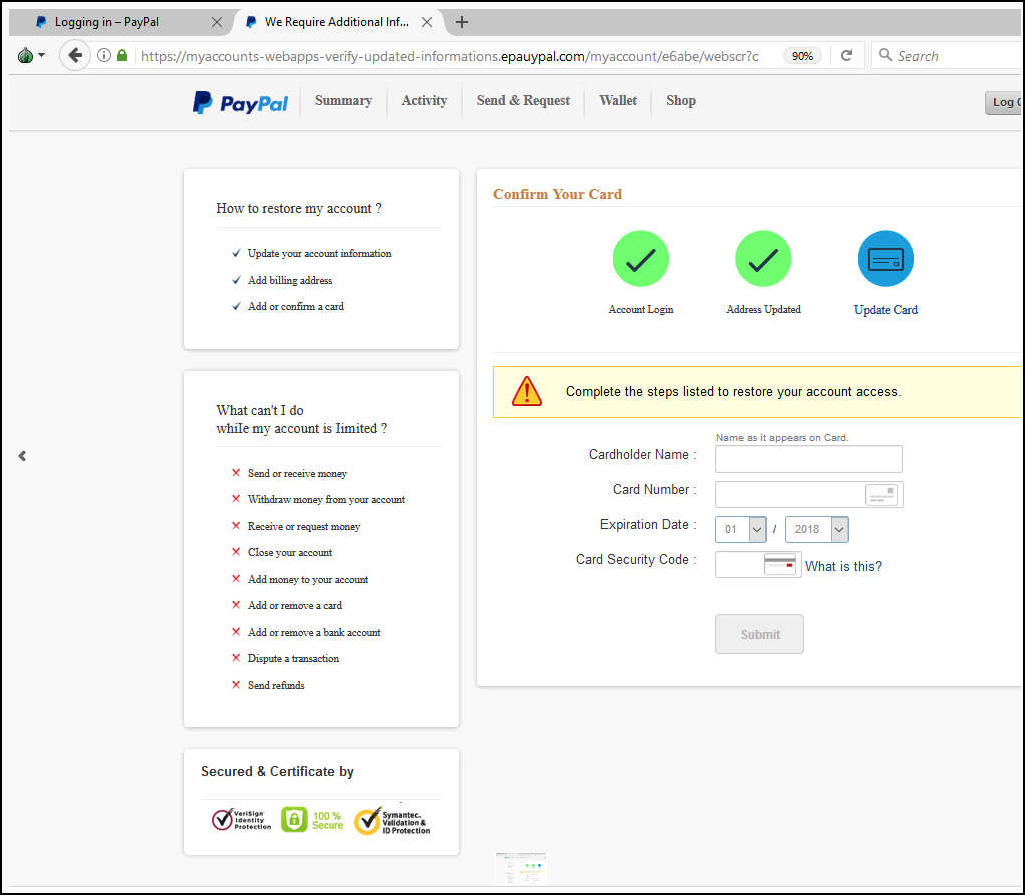
Пользователи, не сумевшие отличить подделку и нажавшие на ссылку в письме в попытке решить проблему, будут перенаправлены на фишинговый сайт, созданный злоумышленниками. На самом сайте им будет предложено ввести свои учетные данные для входа в PayPal, а также другую конфиденциальную информацию, в числе которой: физический адрес, номер телефона, имя матери, дату рождения и информацию о платежной карте.

Эксперты оценивают визуальное оформление поддельного сайта как «довольно убедительное», но достаточно посмотреть на URL-адрес, и можно сразу заподозрить неладное.

«Это хорошая тактика, если учитывать подступающие новогодние праздники. Вероятность того, что эти фишинговые письма дойдут до пользователей, которые действительно совершали покупки с помощью PayPal, очень велика», — отмечает сотрудник Malwarebytes, Кристофер Бойд (Christopher Boyd).

Ранее сегодня мы писали об утечке, которую спровоцировали системы приобретенной PayPal компании.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru