



В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

Благодаря приближающимся новогодним праздникам у злоумышленников появилась возможность атаковать пользователей PayPal фишинговыми письмами. Все дело в том, что многие заказывают подарки, оплачивая их при помощи PayPal, что дает киберпреступникам повод замаскировать свои письма под пришедшие от популярной платежной системы.

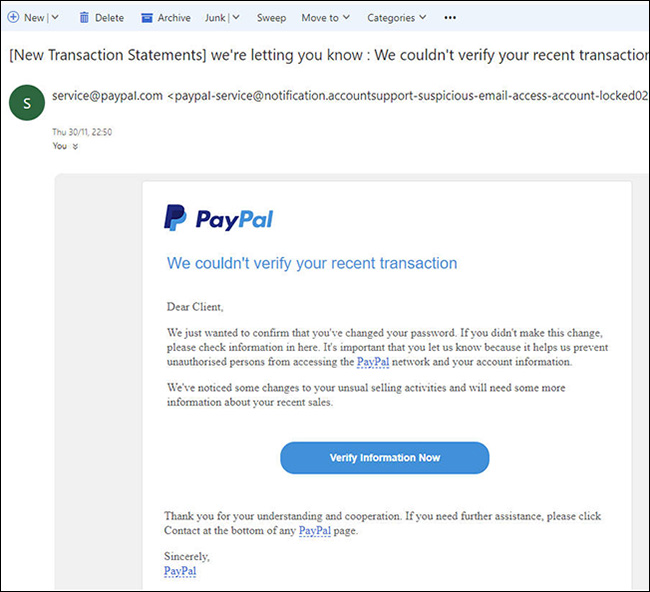
В письме злоумышленников говорится о том, что транзакции невозможно проверить и платежи клиента якобы не были обработаны. Находчивые мошенники надеются, что пользователи не заметят подвох, так как будут поглощены проблемой со своими подарками. Письмо имеет следующий вид:

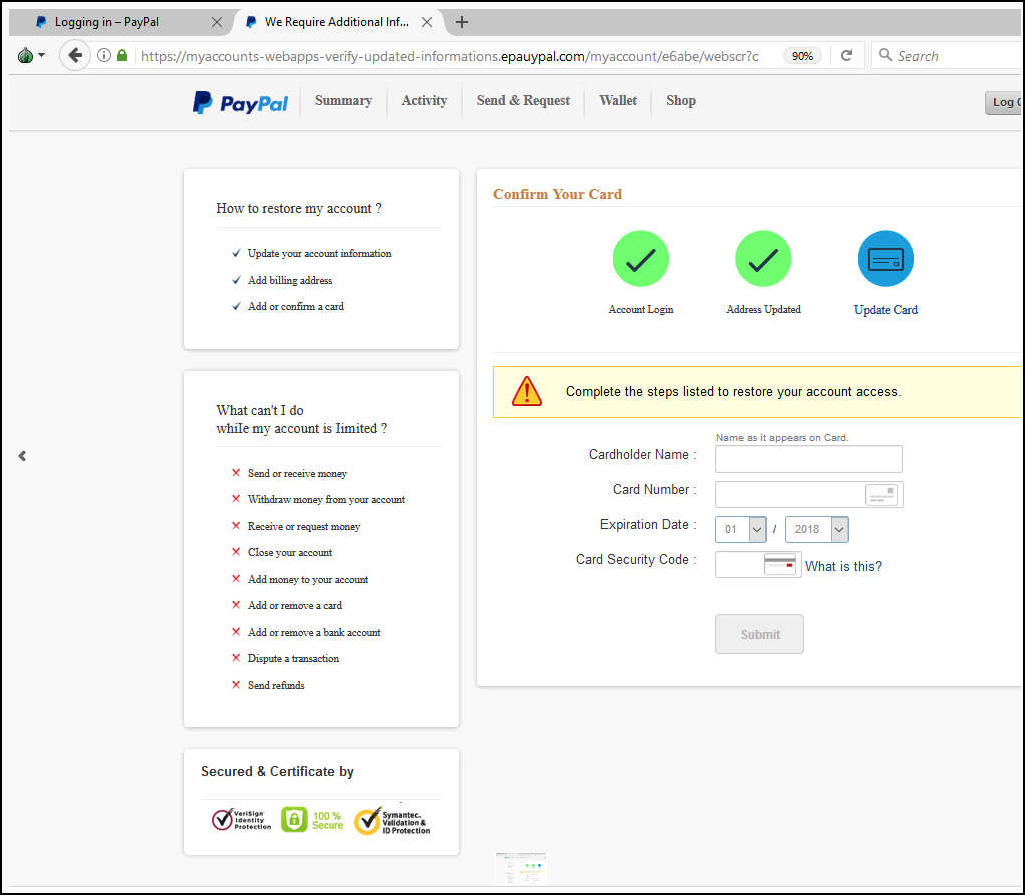
Пользователи, не сумевшие отличить подделку и нажавшие на ссылку в письме в попытке решить проблему, будут перенаправлены на фишинговый сайт, созданный злоумышленниками. На самом сайте им будет предложено ввести свои учетные данные для входа в PayPal, а также другую конфиденциальную информацию, в числе которой: физический адрес, номер телефона, имя матери, дату рождения и информацию о платежной карте.

Эксперты оценивают визуальное оформление поддельного сайта как «довольно убедительное», но достаточно посмотреть на URL-адрес, и можно сразу заподозрить неладное.

«Это хорошая тактика, если учитывать подступающие новогодние праздники. Вероятность того, что эти фишинговые письма дойдут до пользователей, которые действительно совершали покупки с помощью PayPal, очень велика», — отмечает сотрудник Malwarebytes, Кристофер Бойд (Christopher Boyd).

Ранее сегодня мы писали об утечке, которую спровоцировали системы приобретенной PayPal компании.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru