



В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

Благодаря приближающимся новогодним праздникам у злоумышленников появилась возможность атаковать пользователей PayPal фишинговыми письмами. Все дело в том, что многие заказывают подарки, оплачивая их при помощи PayPal, что дает киберпреступникам повод замаскировать свои письма под пришедшие от популярной платежной системы.

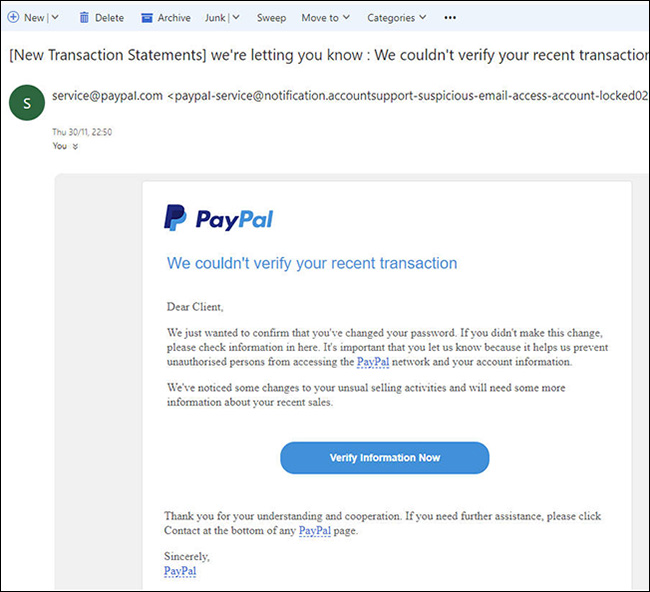
В письме злоумышленников говорится о том, что транзакции невозможно проверить и платежи клиента якобы не были обработаны. Находчивые мошенники надеются, что пользователи не заметят подвох, так как будут поглощены проблемой со своими подарками. Письмо имеет следующий вид:

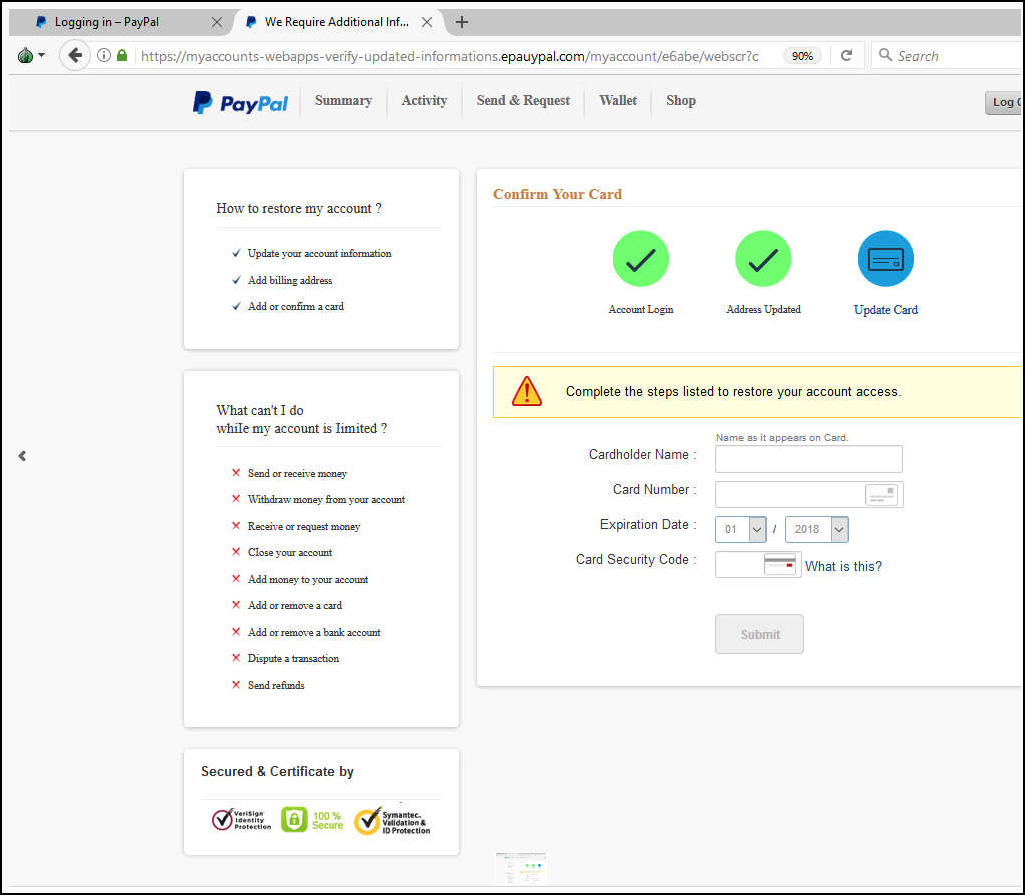
Пользователи, не сумевшие отличить подделку и нажавшие на ссылку в письме в попытке решить проблему, будут перенаправлены на фишинговый сайт, созданный злоумышленниками. На самом сайте им будет предложено ввести свои учетные данные для входа в PayPal, а также другую конфиденциальную информацию, в числе которой: физический адрес, номер телефона, имя матери, дату рождения и информацию о платежной карте.

Эксперты оценивают визуальное оформление поддельного сайта как «довольно убедительное», но достаточно посмотреть на URL-адрес, и можно сразу заподозрить неладное.

«Это хорошая тактика, если учитывать подступающие новогодние праздники. Вероятность того, что эти фишинговые письма дойдут до пользователей, которые действительно совершали покупки с помощью PayPal, очень велика», — отмечает сотрудник Malwarebytes, Кристофер Бойд (Christopher Boyd).

Ранее сегодня мы писали об утечке, которую спровоцировали системы приобретенной PayPal компании.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru