



Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Исследователи в области безопасности обнаружили новую технику, которая позволяет недобросовестным веб-сайтам добывать валюту, используя процессоры пользователей, даже после того, как пользователь закрыл окно такого сайта.

Майнинг криптовалюты на данный момент очень популярен, злоумышленники пытаются заработать, используя процессоры ничего не подозревающих пользователей. Один из исследователей недавно задокументировал 2500 сайтов, активно работающих с криптоватизационным кодом в браузерах.

Однако был один недостаток, очень мешающий злоумышленникам добывать криптовалюту за счет пользователей — майнинг прекращается, как только посетитель покидает страницу или закрывает окно.

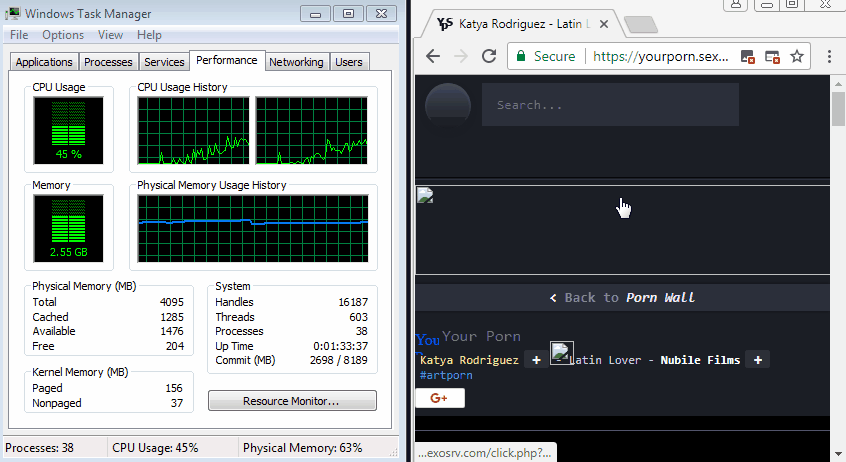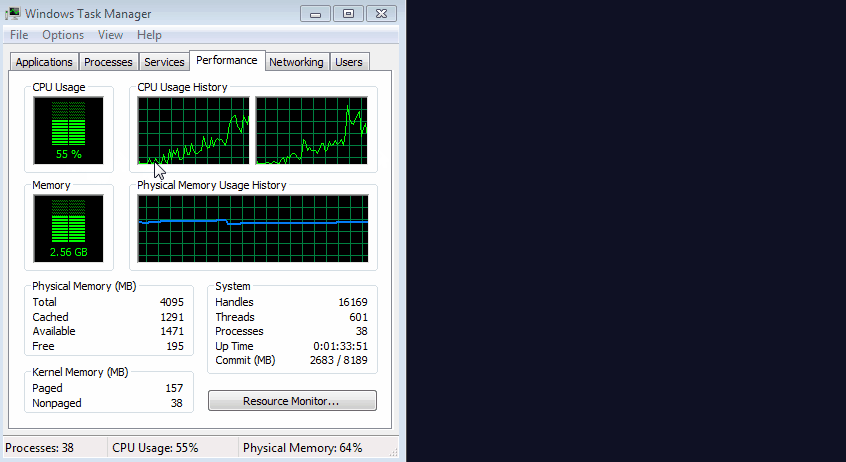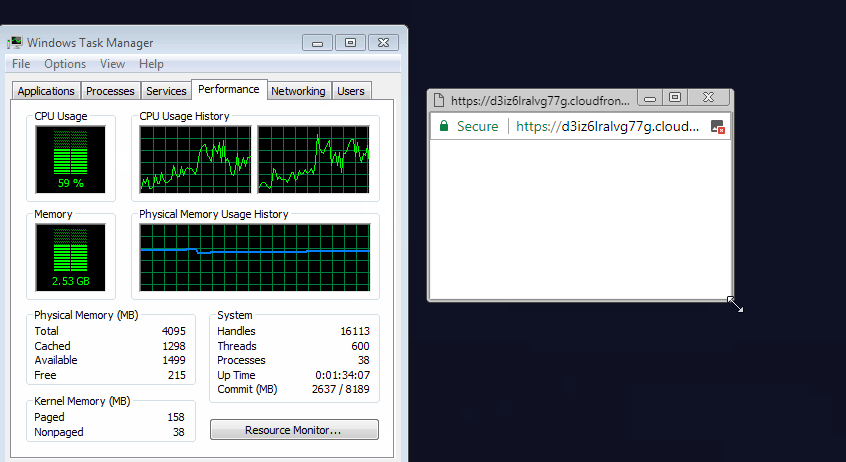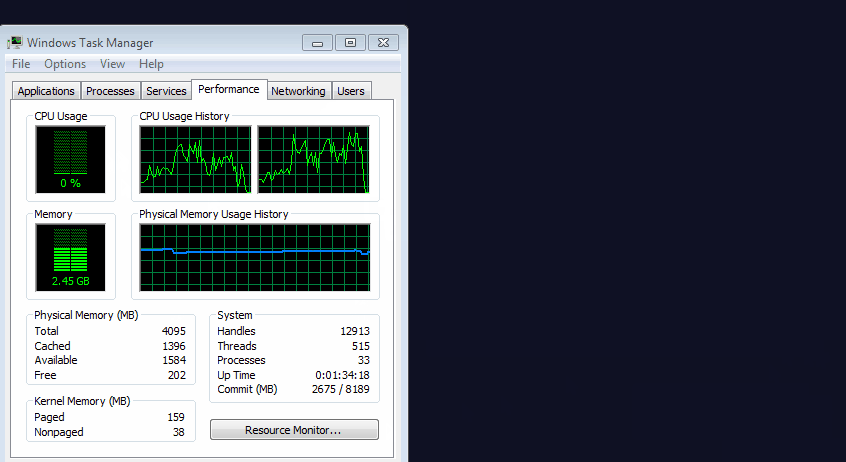
Теперь же эксперты Malwarebytes наткнулись на метод, позволяющий продолжать добычу криптовалюты даже после того, как пользователь закроет вкладку злонамеренного сайта. Принцип работы такого метода заключается в том, что вредоносный скрипт открывает всплывающее окно, которое скрывается за часами на панели задач Microsoft Windows. Окно остается открытым неограниченное время, пока пользователь не предпримет специальные действия, чтобы закрыть его.

Специалисты опубликовали GIF-изображение, демонстрирующее работу этого скрытого способа майнинга:

«Обнаружить такой способ скрытого майнинга довольно трудно, так как он ловко маскируется. Закрытия браузера уже недостаточно, пользователи должны будут запустить диспетчер задач, чтобы убедиться, что не осталось процессов, использующих ресурсы их компьютеров», — пишет в блоге Malwarebytes ведущий аналитик Жером Сегура (Jérôme Segura).

Вредоносная цепочка имеет следующий вид — загружается страница, размещенная на elthamely[.]com, затем загружаются ресурсы из сети доставки контента Amazon cloudfront.net. После этого извлекается полезная нагрузка из дома hatevery[.]info.

За счет сокращения вычислительных математических операций злоумышленники пытаются скрыть факт майнинга, это дает шанс добыче остаться незамеченной для пользователя.

На данный момент способ был проверен на последней версией Chrome, работающей на последних версиях Windows 7 и Windows 10.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru