



Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Исследователи в области безопасности обнаружили новую технику, которая позволяет недобросовестным веб-сайтам добывать валюту, используя процессоры пользователей, даже после того, как пользователь закрыл окно такого сайта.

Майнинг криптовалюты на данный момент очень популярен, злоумышленники пытаются заработать, используя процессоры ничего не подозревающих пользователей. Один из исследователей недавно задокументировал 2500 сайтов, активно работающих с криптоватизационным кодом в браузерах.

Однако был один недостаток, очень мешающий злоумышленникам добывать криптовалюту за счет пользователей — майнинг прекращается, как только посетитель покидает страницу или закрывает окно.

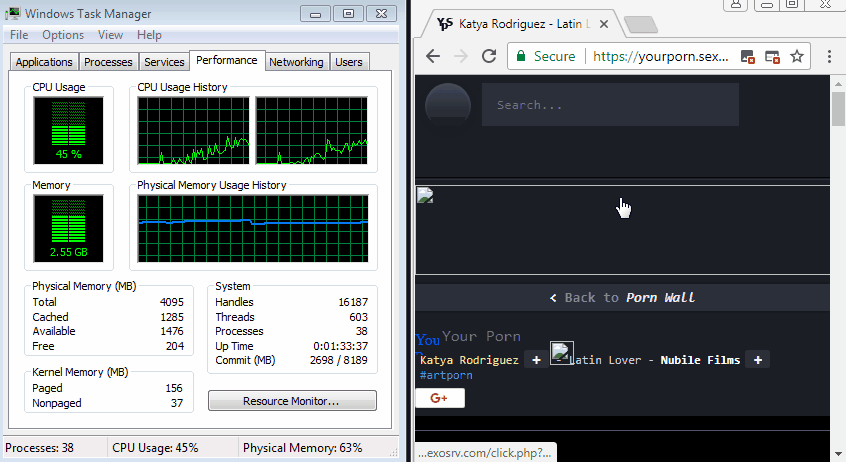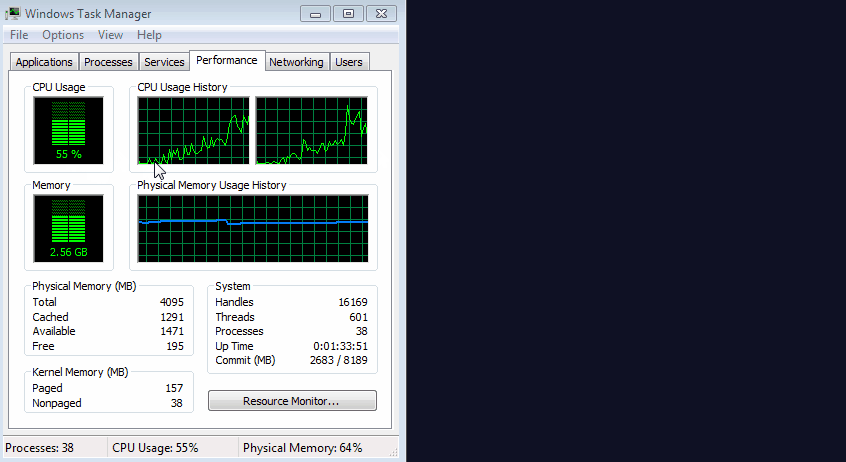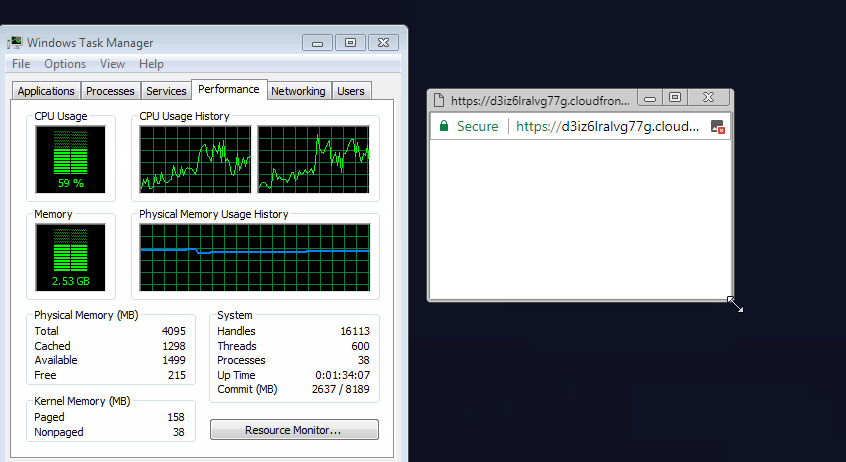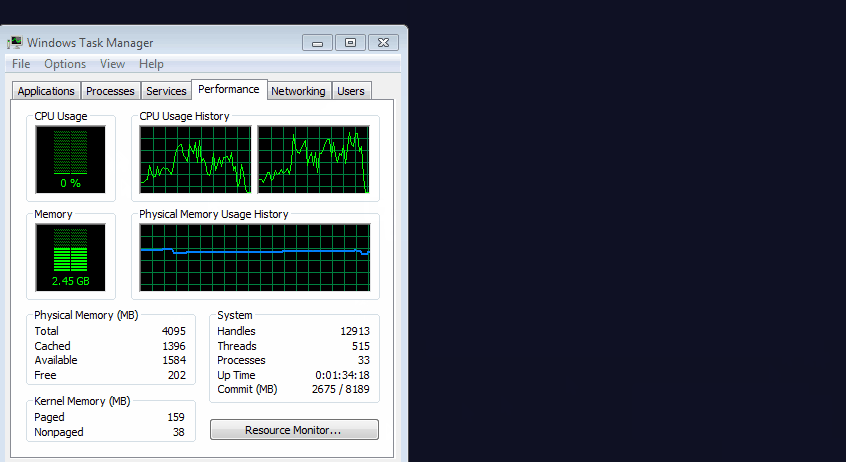
Теперь же эксперты Malwarebytes наткнулись на метод, позволяющий продолжать добычу криптовалюты даже после того, как пользователь закроет вкладку злонамеренного сайта. Принцип работы такого метода заключается в том, что вредоносный скрипт открывает всплывающее окно, которое скрывается за часами на панели задач Microsoft Windows. Окно остается открытым неограниченное время, пока пользователь не предпримет специальные действия, чтобы закрыть его.

Специалисты опубликовали GIF-изображение, демонстрирующее работу этого скрытого способа майнинга:

«Обнаружить такой способ скрытого майнинга довольно трудно, так как он ловко маскируется. Закрытия браузера уже недостаточно, пользователи должны будут запустить диспетчер задач, чтобы убедиться, что не осталось процессов, использующих ресурсы их компьютеров», — пишет в блоге Malwarebytes ведущий аналитик Жером Сегура (Jérôme Segura).

Вредоносная цепочка имеет следующий вид — загружается страница, размещенная на elthamely[.]com, затем загружаются ресурсы из сети доставки контента Amazon cloudfront.net. После этого извлекается полезная нагрузка из дома hatevery[.]info.

За счет сокращения вычислительных математических операций злоумышленники пытаются скрыть факт майнинга, это дает шанс добыче остаться незамеченной для пользователя.

На данный момент способ был проверен на последней версией Chrome, работающей на последних версиях Windows 7 и Windows 10.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru