



Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Исследователи Talos наткнулись на новую версию обнаруженного ранее вредоноса ROKRAT. Эта версия содержит технические элементы, связанные с прошлой версией, а также с обнаруженными ранее взломанными сайтами, в числе которых был скомпрометированный правительственный веб-сайт.

Эксперты перечисляют схожие моменты двух версий этого зловреда:

  • Обе они содержат тот же код, предназначенный для разведки;
  • Аналогичный PDB-паттерн, используемый в образцах «Evil New Years»;
  • Использование тех же облачных функций и аналогичных методов копирования-вставки;
  • Использование облачной платформы в качестве командного центра C&C. этой версии используются pcloud, box, dropbox и yandex.

«Нам также удалось обнаружить, что новая версия ROKRAT делит свой код с даунлоадером Freenki, который используется в кампании FreeMilk», — пишут исследователи.

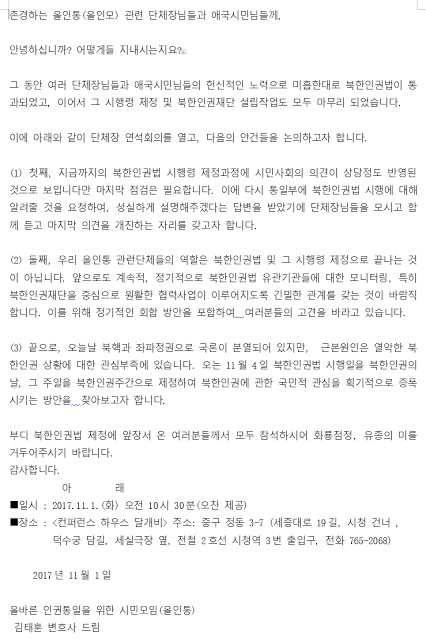
Сама кампания началась с вредоносного документа HWP. Этот документ, как утверждается, был написан адвокатом, его тема звучит как «Гражданский альянс за права человека в Северной Корее и воссоединение Корейского полуострова». В нем упоминается митинг, который состоялся 1 ноября в Сеуле.

Эксперты предполагают, что злоумышленники были нацелены на Северную Корею, на это наталкивает содержание этого вредоносного документа.

Файлы HWP создаются с использованием Hangul Word Processor, популярной альтернативы Microsoft Office для южнокорейских пользователей, разработанной Hancom. Специалисты приводят скриншот вредоносного документа:

Файл HWP содержит OLE-объект с именем BIN0001.OLE. После извлечения в ход вступает скрипт, цель которого декодировать, используя алгоритм base64, содержимое переменной strEncode. Декодированные данные сохраняются в файле C:\ProgramData\HncModuleUpdate.exe. Специфическое имя файла «HncModuleUpdate» может обмануть пользователя, заставив его подумать, что это программное обеспечение Hancom.

Более того, эта версия ROKRAT использует облачные платформы в качестве командных центров. На этот раз автор не использовал социальные сетевые платформы, а различные облачные сервисы.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru