



Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

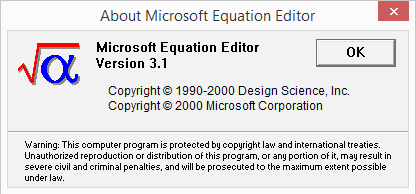
У экспертов в области информационной безопасности появилось подозрение, что компания, возможно, потеряла исходный код одного из своих компонентов Office. Эксперты на этой неделе пришли к такому выводу после того, как Microsoft исправила уязвимость, отслеживаемую как CVE-2017-11882, которая затронула EQNEDT32.EXE - редактор формул, включенный в пакет Microsoft Office.

Напомним, что на днях мы писали об этой уязвимости. Теперь же исследователи из 0patch заметили, что исправленный файл EQNEDT32.EXE почти идентичен старому.

«Вы когда-нибудь видели компилятор C/C++, который бы поместил все функции в исполняемый файл 500+ KB после восстановления измененного исходного кода точно по тому же адресу», — задают эксперты риторический вопрос.

На самом деле, эксперты намекают, что EQNEDT32.EXE настолько похож на свою предыдущую версию потому, что инженеры Microsoft вручную отредактировали сам двоичный файл. Стоит учитывать, что такая компания, как Microsoft, имеющая прочную и сложную разработку программного обеспечения и методы обеспечения безопасности, никогда не сочтет приемлемым редактирование двоичного файла вручную.

Единственное разумное объяснение этому — Microsoft каким-то образом потеряла исходный код давно забытого компонента Office.

Отметим, что редактирование исполняемых файлов вручную считается нежелательной мерой, используемой программистами низкого уровня. Как правило, такие меры создают больше проблем, чем решают. Разработчики, практикующие такое, обычно рискуют повредить весь бинарный файл. Согласно 0patch, исправление EQNEDT32.EXE было сделано очень качественно — «произведение искусства».

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru