



Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Специалисты Trend Micro проанализировали методы и инструменты разблокировки краденых устройств Apple. В последнее время это очень актуальная тема, так как существует значительный глобальный рынок украденных мобильных телефонов, а также мошенничество с учетными записями iCloud.

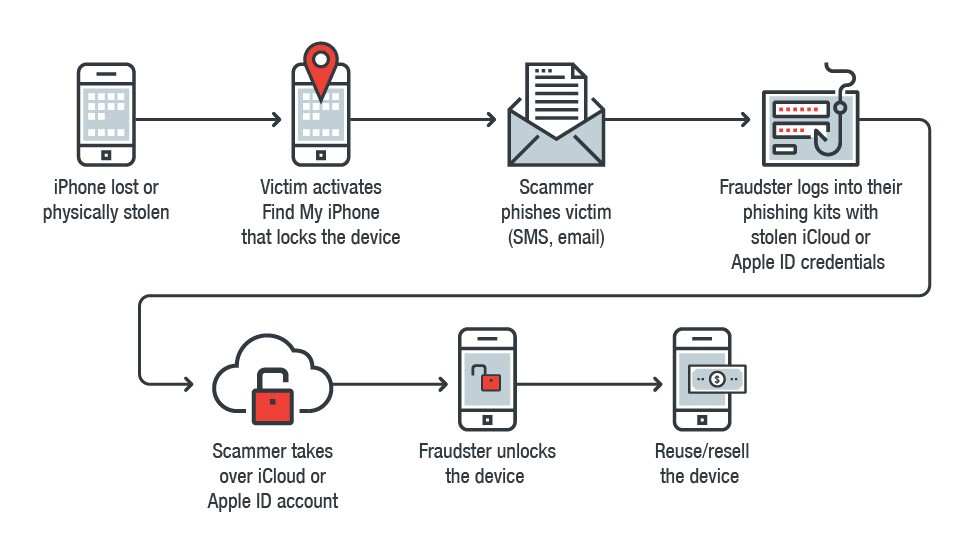
Схема с разблокировкой краденых устройств, по словам экспертов, относительно проста — мошенники присылают письмо или SMS якобы от Apple, уведомляющее о том, что устройство жертвы найдено. Если пользователь оказывается невнимательным, он переходит по ссылке в письме, которая скомпрометирует учетные данные iCloud. Эти учетные данные потом можно использовать для разблокировки краденого устройства.

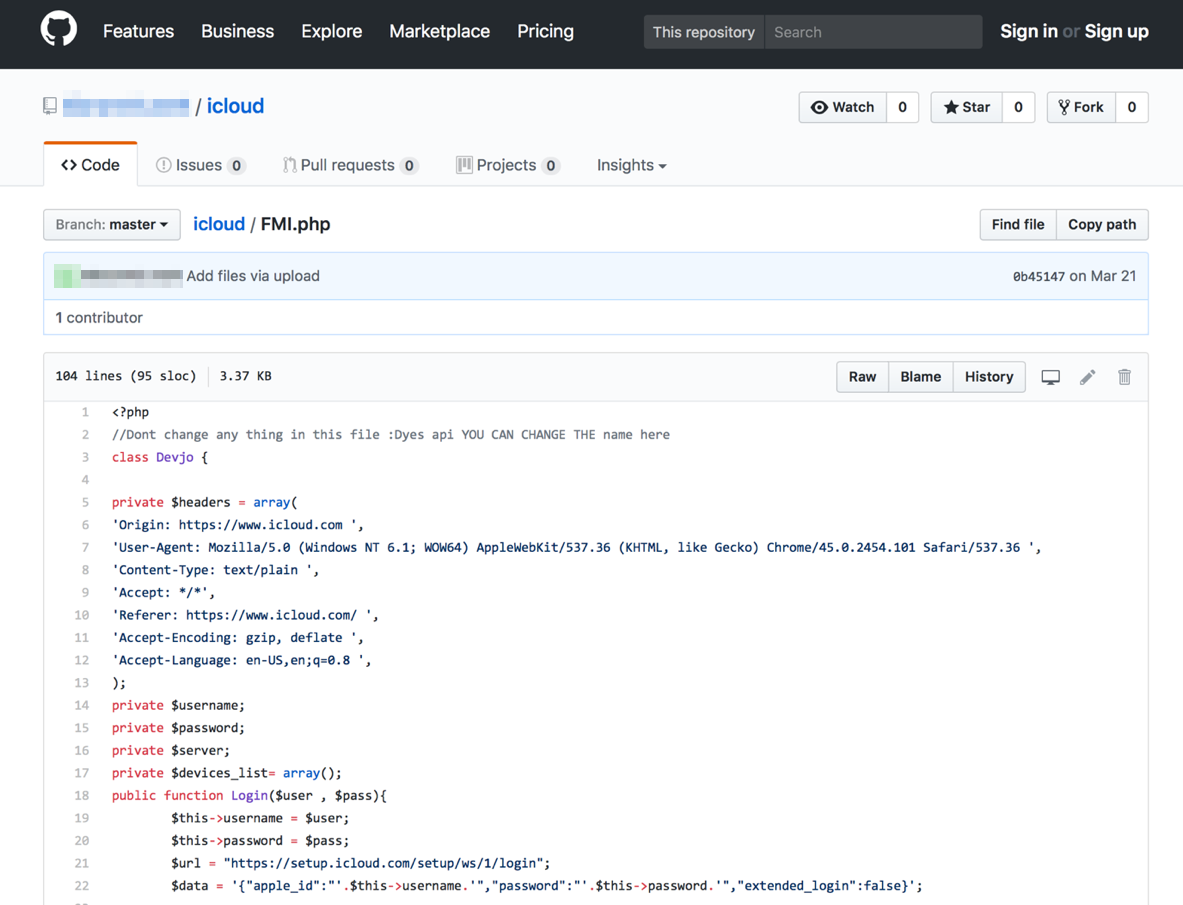
Среди инструментов, используемых киберпреступниками в своих целях можно выделить следующие: MagicApp, Applekit и фреймворк Find My iPhone (FMI.php) для автоматизации разблокировки iCloud.

Часто злоумышленники предлагают услуги по разблокировке Apple-устройств через социальные сети и личные сайты. Их клиентская база разбросана по всему миру, пользователи в Италии, Франции, Испании, США, Индии, Саудовской Аравии, Бразилии и на Филиппинах прибегают к услугам таких мошенников.

«Те схемы, которые нам удалось раскрыть, используются мошенниками из Косово, Филиппин, Индии и Северной Африки. Известно, что разработчик AppleKit активен на dev-point, арабском хакерском форуме», — говорят эксперты Trend Micro.

Ниже на рисунках приведена визуализация процесса подобных атак, вкупе с кодом, используемым для загрузки учетной записи iCloud для выполнения других вредоносных действий:

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru