



Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Специалисты Trend Micro проанализировали методы и инструменты разблокировки краденых устройств Apple. В последнее время это очень актуальная тема, так как существует значительный глобальный рынок украденных мобильных телефонов, а также мошенничество с учетными записями iCloud.

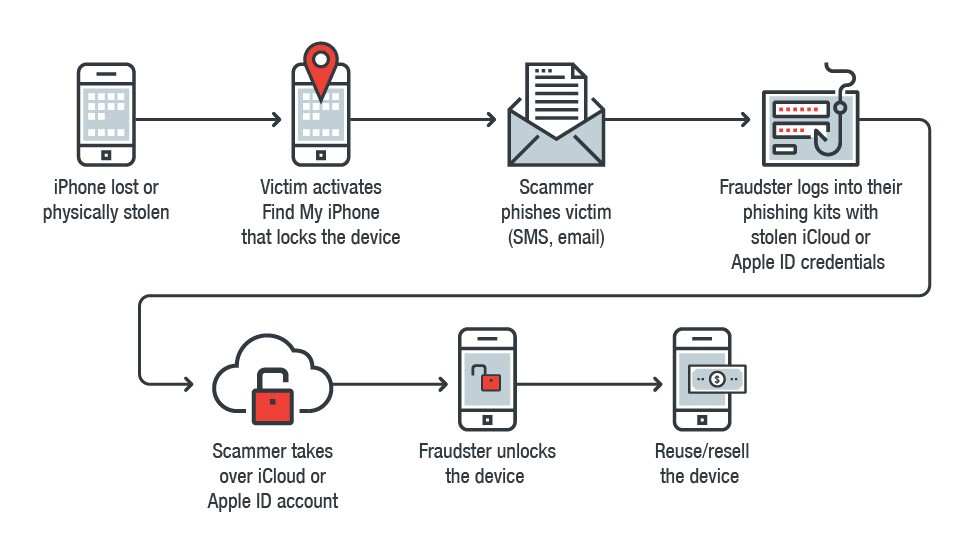
Схема с разблокировкой краденых устройств, по словам экспертов, относительно проста — мошенники присылают письмо или SMS якобы от Apple, уведомляющее о том, что устройство жертвы найдено. Если пользователь оказывается невнимательным, он переходит по ссылке в письме, которая скомпрометирует учетные данные iCloud. Эти учетные данные потом можно использовать для разблокировки краденого устройства.

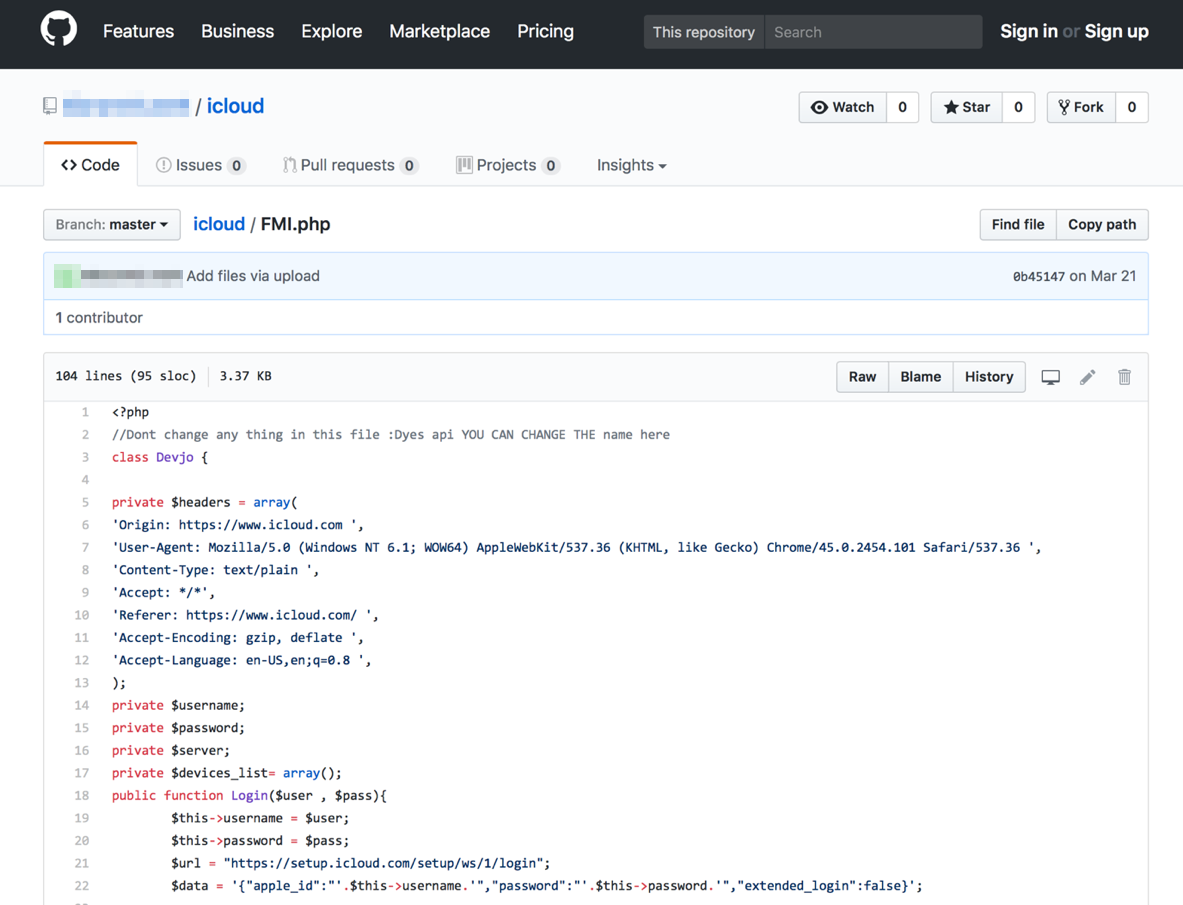
Среди инструментов, используемых киберпреступниками в своих целях можно выделить следующие: MagicApp, Applekit и фреймворк Find My iPhone (FMI.php) для автоматизации разблокировки iCloud.

Часто злоумышленники предлагают услуги по разблокировке Apple-устройств через социальные сети и личные сайты. Их клиентская база разбросана по всему миру, пользователи в Италии, Франции, Испании, США, Индии, Саудовской Аравии, Бразилии и на Филиппинах прибегают к услугам таких мошенников.

«Те схемы, которые нам удалось раскрыть, используются мошенниками из Косово, Филиппин, Индии и Северной Африки. Известно, что разработчик AppleKit активен на dev-point, арабском хакерском форуме», — говорят эксперты Trend Micro.

Ниже на рисунках приведена визуализация процесса подобных атак, вкупе с кодом, используемым для загрузки учетной записи iCloud для выполнения других вредоносных действий:

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru