



На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

Сегодня корпорация Microsoft исправила очень серьезную брешь в Microsoft Office, которая может быть использована для запуска вредоносного кода без взаимодействия с пользователем на всех версиях Windows, выпущенных за последние 17 лет.

Уязвимость, получившая идентификатор CVE-2017-11882, была исправлена в ноябрьской партии обновлении от Microsoft. Всем пользователям рекомендуется в срочном порядке установить это обновление.

Проблема, обнаруженная исследовательской группой Embedi, затрагивает редактор формул Microsoft (Microsoft Equation Editor — EQNEDT32.EXE), представляющий собой один из исполняемых файлов, установленных на компьютерах пользователей с пакетом Office.

Этот инструмент, как можно понять из названия, позволяет пользователям вставлять математические уравнения в документы Office как динамические OLE-объекты.

Эксперты обнаружили, что Microsoft по-прежнему использует версию файла EQNEDT32.EXE, скомпилированную 9 ноября 2000 года. Это значит, что код безнадежно устарел, использует устаревшие библиотеки и не использует последние функции безопасности, добавленные в ОС Windows.

Предположительно, использование старого компонента было необходимо для совместимости с документами, созданными в старых версиях MS Office.

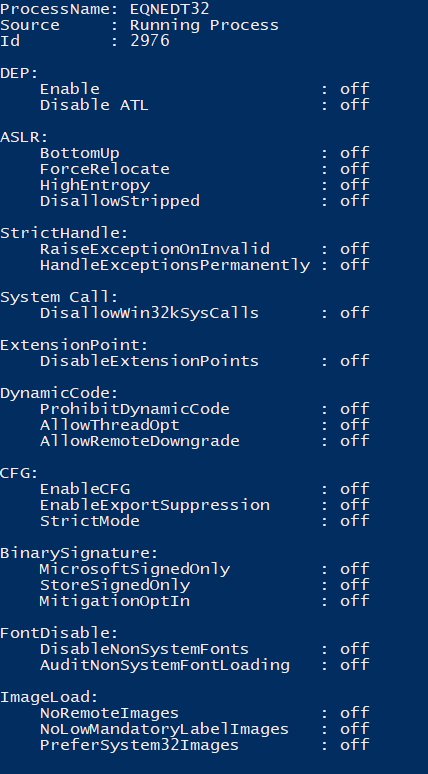
В процессе дальнейшего изучения худшие опасения исследователя подтвердились — процесс, создаваемый EQNEDT32.EXE, не использовал никаких функций безопасности, реализованных в Windows 10 или Office.

С помощью инструмента BinScope от Microsoft разработчики, как и ожидалось, нашли уязвимость (переполнение буфера) в файле EQNEDT32.EXE.

«С помощью этой дыры можно было выполнить произвольную последовательность команд (например, загрузить произвольный файл из интернета и запустить его)», — утверждает команда Embedi.

«Одним из самых простых способов выполнения произвольного кода является запуск исполняемого файла с WebDAV-сервера, управляемого злоумышленником», — добавляют исследователи.

Также стоит отметить, что концепт уязвимости работает на всех типах архитектур (32-разрядных и 64-разрядных), не прерывает работы Office и не требует взаимодействия с пользователем.

Специалисты опубликовали видео на YouTube, на нем демонстрируются атаки на разные версии Office и Windows:

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru