



На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

Сегодня корпорация Microsoft исправила очень серьезную брешь в Microsoft Office, которая может быть использована для запуска вредоносного кода без взаимодействия с пользователем на всех версиях Windows, выпущенных за последние 17 лет.

Уязвимость, получившая идентификатор CVE-2017-11882, была исправлена в ноябрьской партии обновлении от Microsoft. Всем пользователям рекомендуется в срочном порядке установить это обновление.

Проблема, обнаруженная исследовательской группой Embedi, затрагивает редактор формул Microsoft (Microsoft Equation Editor — EQNEDT32.EXE), представляющий собой один из исполняемых файлов, установленных на компьютерах пользователей с пакетом Office.

Этот инструмент, как можно понять из названия, позволяет пользователям вставлять математические уравнения в документы Office как динамические OLE-объекты.

Эксперты обнаружили, что Microsoft по-прежнему использует версию файла EQNEDT32.EXE, скомпилированную 9 ноября 2000 года. Это значит, что код безнадежно устарел, использует устаревшие библиотеки и не использует последние функции безопасности, добавленные в ОС Windows.

Предположительно, использование старого компонента было необходимо для совместимости с документами, созданными в старых версиях MS Office.

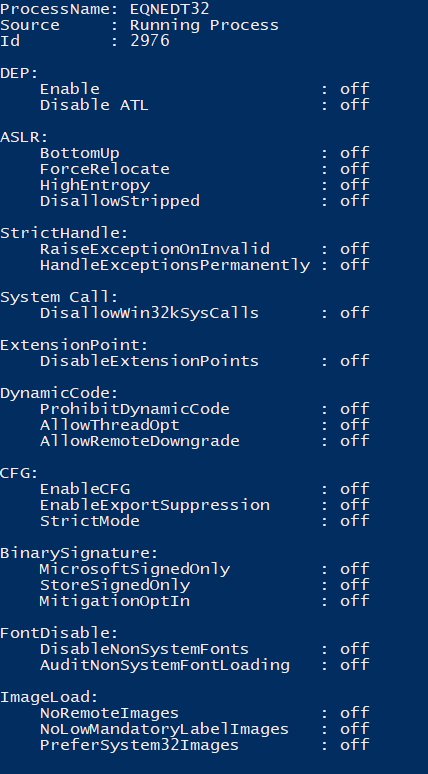
В процессе дальнейшего изучения худшие опасения исследователя подтвердились — процесс, создаваемый EQNEDT32.EXE, не использовал никаких функций безопасности, реализованных в Windows 10 или Office.

С помощью инструмента BinScope от Microsoft разработчики, как и ожидалось, нашли уязвимость (переполнение буфера) в файле EQNEDT32.EXE.

«С помощью этой дыры можно было выполнить произвольную последовательность команд (например, загрузить произвольный файл из интернета и запустить его)», — утверждает команда Embedi.

«Одним из самых простых способов выполнения произвольного кода является запуск исполняемого файла с WebDAV-сервера, управляемого злоумышленником», — добавляют исследователи.

Также стоит отметить, что концепт уязвимости работает на всех типах архитектур (32-разрядных и 64-разрядных), не прерывает работы Office и не требует взаимодействия с пользователем.

Специалисты опубликовали видео на YouTube, на нем демонстрируются атаки на разные версии Office и Windows:

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru